NotebookLM(Gemini Notebook)に学習させない設定手順
 AIエージェントナビ編集部
※2026年7月にNotebookLMは「Gemini Notebook」へと名称が変更されました。機能や利用方法の詳細は関連記事をご覧ください。
関連記事:NotebookLMが見つからない?Gemini Notebookへの改称と使い続け方
社内資料や顧客情報をAIに読み込ませたいが、情報漏えいが心配という方は少なくありません。本記事では、学習を防ぐために行うべき個人の設定と、組織管理者が行うべき管理方法を解説します。
結論:データは学習に使われる?
AIにデータを入力する際、もっとも懸念されるのが「自分のデータがAIの賢さ向上のために使われるのか」という点です。
原則は学習対象外
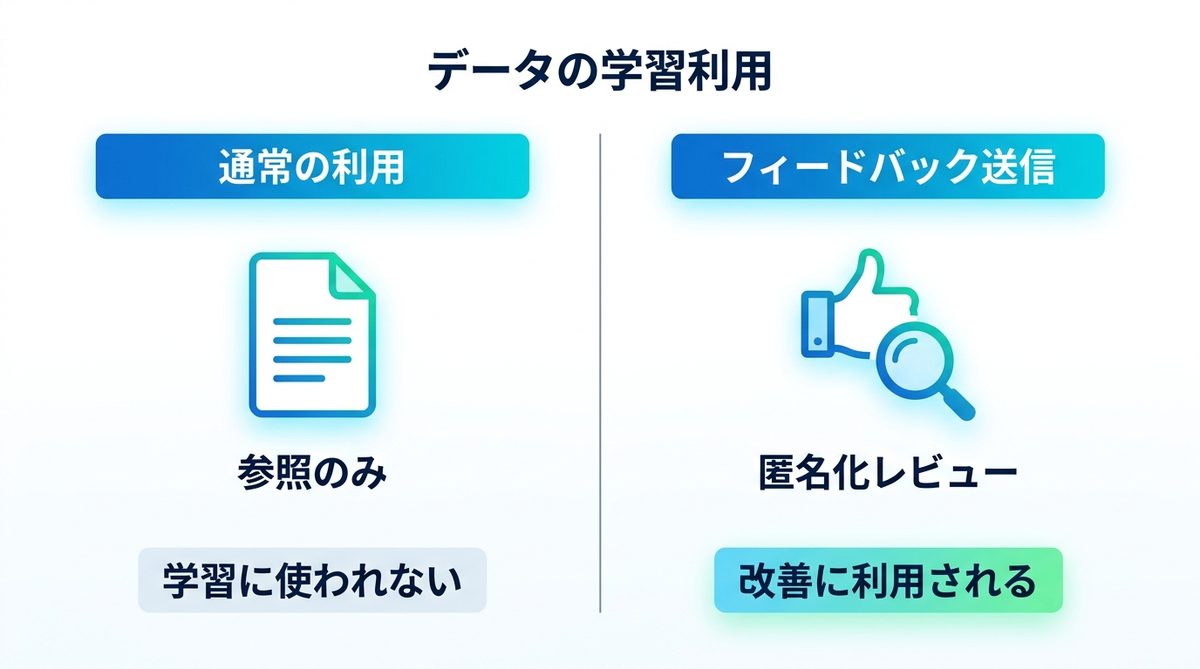
Googleの公式ヘルプによると、Gemini Notebookのコンテンツは、ユーザーがフィードバックを送信しない限り、Googleの基盤モデルのトレーニングに直接使用されることはありません。つまり、データを読み込ませて要約や分析を行うという「利用」自体は、学習とは切り離された安全な行為です。
フィードバック時の学習
回答の品質評価などのために、ユーザーが「フィードバック(評価)」を送信した場合のみ、データがレビュー対象となる可能性があります。送信されたデータはGoogleアカウントとの関連付けが解除された上で、専門のレビュアーが確認する仕組みです。このレビューデータは、サービス改善のために最長で3年間保存される可能性があります。
学習と推論の違い
Gemini Notebookにアップロードしたファイルは「カンニングペーパー(参照用の資料)」として機能します。AIは提示された書類の内容を「推論(回答を作成するためのヒント)」として利用するだけで、モデル自体の「学習(知識の書き換え)」は行いません。
学習させない設定手順|個人でやる3つ
まずは、個人単位で実施できる3つの保護対策を紹介します。
フィードバックの停止
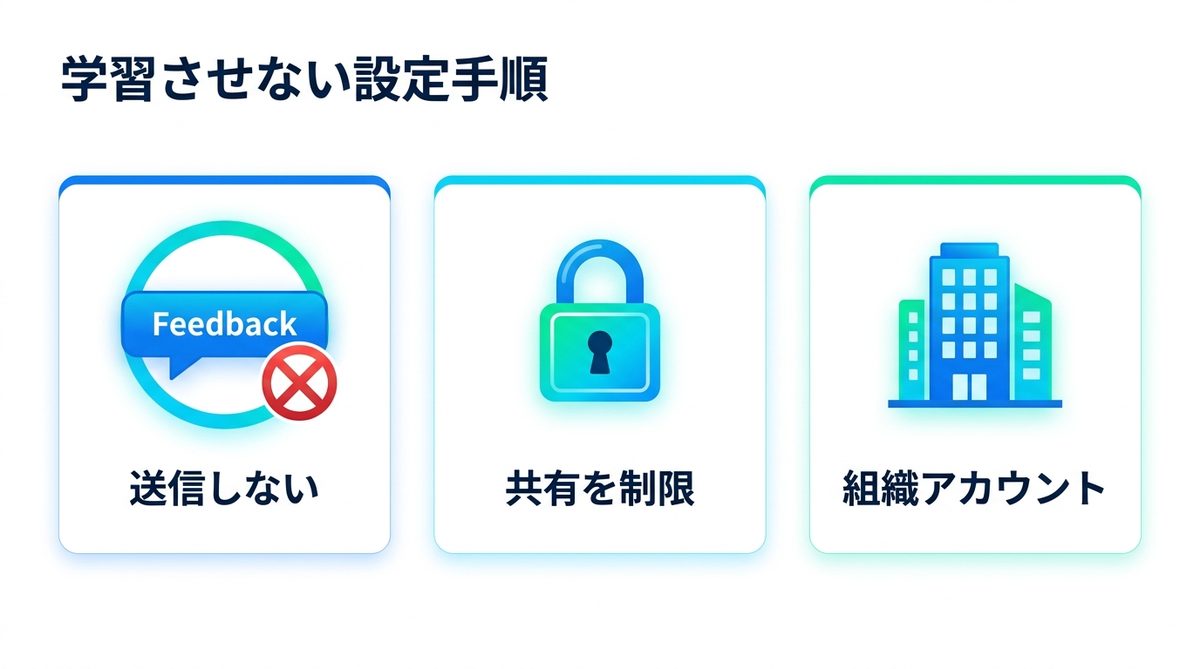
回答の横にある「良い評価」や「悪い評価」などのボタンを押し、詳細な内容を送信することは避けてください。フィードバックを送らなければ、データが人間のレビュアーに渡ることはありません。
共有設定の制限
ノートブックを共有する際は、アクセス権限を最小限に設定してください。自分以外の誰かが誤ってデータを操作したり、意図せず外部へ公開したりするリスクを物理的に減らせます。
業務データの管理
業務で扱うデータは、個人のGoogleアカウントではなく、組織で管理された Google Workspace アカウントで扱うのが鉄則です。組織版アカウントであれば、フィードバックを送信しても人間によるレビューや学習対象から除外されるためです。
個人版・Workspace版・Enterprise版の比較
データの扱いと管理機能の差
| 項目 | 個人版 | Workspace版 | Enterprise版 |
|---|---|---|---|
| モデル学習への利用 | フィードバック送信時のみ | なし | なし |
| 人間レビュー | あり(フィードバック時) | なし(コアサービス扱い) | なし(コアサービス扱い) |
| フィードバック送信の影響 | 学習・レビュー対象になる可能性がある | 人間レビュー・学習の対象外 | 人間レビュー・学習の対象外 |
| 管理機能 | なし | あり | あり(高度な統制) |
データの種類による選択基準
Workspace版やEnterprise版は、データ保護レベルが高い「コアサービス」として扱われます。自社の契約がどちらの扱いかで、データ保護の基準が変わります。
コアサービス扱いになる主なエディション
次のエディションが該当します(観測日2026-08-10・最新の一覧は公式ヘルプでご確認ください)。
- Business Starter/Business Standard/Business Plus
- Enterprise Standard/Enterprise Plus
- Enterprise Essentials/Enterprise Essentials Plus
- Frontline Starter/Frontline Standard/Frontline Plus
- Nonprofits
- Education Fundamentals/Education Standard/Education Plus、Teaching and Learning アドオン
- Gemini for Business/Gemini for Enterprise、Google AI Pro for Education
追加サービス扱いになるエディション
一方で、Business Base、Essentials Starter、Google Workspace Individual、G Suite、Cloud Identityなどでは「追加サービス」扱いとなり、コアサービスとはデータ保護の基準が異なるため注意が必要です。
最高レベルの統制が必要ならGemini Notebook Enterprise
Gemini Notebook Enterprise(旧NotebookLM Enterprise)を使用すれば、データは自社のGoogle Cloudプロジェクト内から外に出ることはありません。導入は単体での購入またはGemini Enterprise経由で、料金は公式サイトでご確認ください。セキュリティ面の特徴は次の5点です。
- データが自社のGoogle Cloudプロジェクト外に出ない
- VPC Service Controls(VPC-SC)でネットワーク境界を保護できる
- CMEK(顧客管理の暗号鍵)で暗号化できる
- データの保存先リージョンを指定できる
- IAMロール5種(管理者/ユーザー/ノートブックのオーナー・編集者・閲覧者)で権限を細かく分けられる
大規模組織でも、権限と保存場所を統制した安全な運用ができます。
エディションごとの使用量上限
| 項目 | 標準 | 高レベル | 最高レベル |
|---|---|---|---|
| ノートブック数 | 100 | 500 | 500 |
| ソース数/ノートブック | 50 | 300 | 600 |
| チャット回数/日 | 50 | 500 | 5,000 |
| 音声解説の生成/日 | 3 | 20 | 200 |
※どの段階になるかは契約エディションで異なります(観測日2026-08-10・最新は公式ヘルプで確認してください)。
【管理者向け】管理コンソールの設定手順
管理者は、組織全体での利用可否を制御する責任があります。
利用のオン・オフ設定
Google管理コンソールの「メニュー アイコン > 生成 AI > Gemini Notebook」から設定を行います。ここで「オン」にすることでサービスが利用可能になります。
利用部署・グループの制限
特定の組織部門やグループを選択することで、利用対象者を限定できます。機密情報を扱う部署のみに許可を与えるなど、段階的な導入が可能です。
社内で安全に使うための運用ルール
ルールを整備し、組織全体でのリスク意識を統一しましょう。
関連記事:NotebookLMのセキュリティ設定と運用ルール
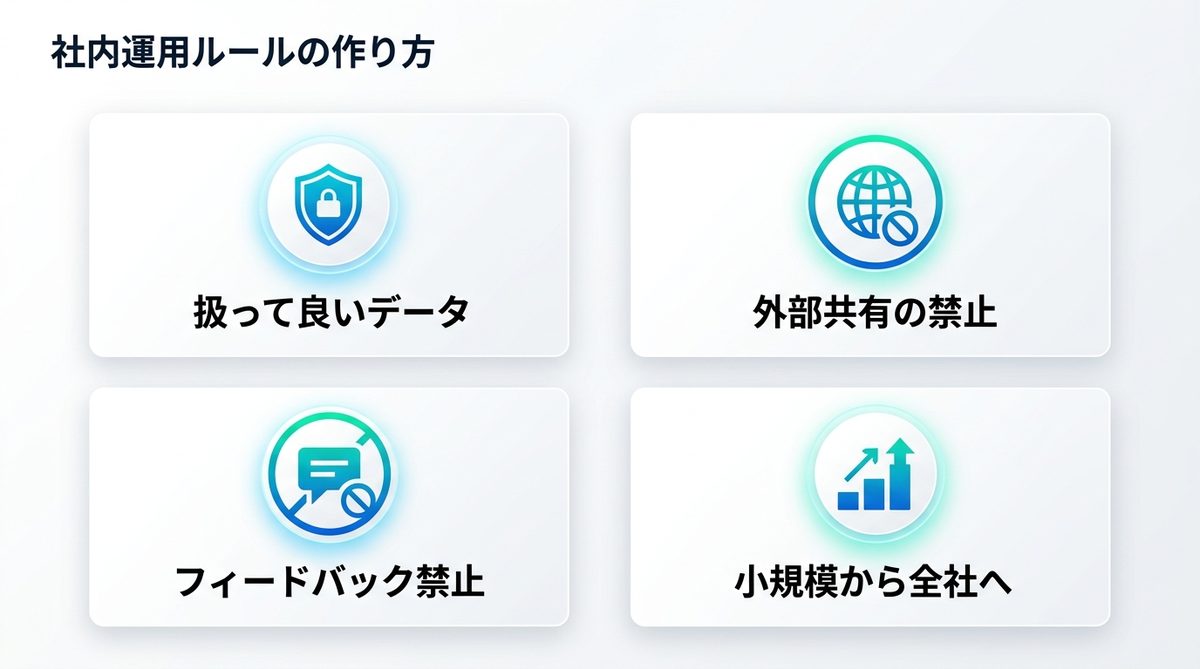
ルールに含める3項目
ルールには「扱って良い情報の機密レベル」「外部共有の禁止範囲」「フィードバック機能の利用禁止」の3点を明記してください。これらをマニュアル化することで、現場の迷いを減らせます。
導入の進め方
まずは情シス部門や一部のテストチームで小規模に導入を開始してください。実務での挙動を検証した後に、徐々に対象部署を拡大するのが安全な進め方です。
【ケーススタディ】アカウントの使い分け
| データの種類 | 具体例 | 推奨アカウントと運用 | 理由 |
|---|---|---|---|
| 公開済みの情報 | プレスリリース・ニュース記事・公開マニュアル | 個人アカウントでOK | すでに公知の情報であり、学習に利用されても機密保持上のリスクが皆無であるため。 |
| 社内の業務マニュアル | 事務手続き・社内規定・操作手順書 | Workspace版を推奨 | 社外秘の情報が含まれるため、データ保護が保証される「コアサービス」環境での運用が基本となるため。 |
| 機密データ | 顧客リスト・未発表プロジェクト・人事情報 | Workspace/Enterprise+フィードバック禁止 | 漏洩が許されないデータであるため、高度な管理機能がある環境で、かつ人間レビューを確実に防ぐ必要があるため。 |
公開情報の扱い
すでに外部に公開されている情報は、学習利用されたとしても情報漏えいのリスクは皆無です。個人アカウントでの試用や学習用途であれば問題ありません。
業務マニュアルの扱い
社内限定の資料は、セキュリティ対策が施されたWorkspace環境で扱うのが基本です。学習利用の心配がない環境を選択することで、心理的な安全性も確保できます。
機密データの扱い
極めて機密性の高い個人情報や顧客データは、Enterprise版で管理し、フィードバック送信は厳禁とします。常に権限管理が行き届く環境で運用してください。
まとめ:アカウント選びが重要
- Gemini Notebookは原則として入力データを学習に使いません。
- 個人版でフィードバックを送るとレビュー対象になるリスクがありますが、Workspace版(コアサービス)であればフィードバックを送っても人間レビューや学習の対象外となります。
- 業務利用には、データ保護が保証されるWorkspace各プラン(Business Starter/Standard/Plus等)またはEnterprise版を推奨します。
- Enterprise版ではIAMロール5種による詳細な権限管理や、VPC SC、CMEKなどの高度なセキュリティ機能が利用可能です。
- 管理者はコンソールからサービス利用の範囲を制限し、機密データの取り扱いは社内ルールで明確に定義しましょう。
まずは組織で利用しているGoogle Workspaceのエディションが「コアサービス」に該当するか確認し、利用制限の設定を検討してください。