【比較検証】シャドーAI対策ツール15選|社内のAI利用を可視化する方法
 AIエージェントナビ編集部
社員が会社の許可なく業務でAIツールを利用する「シャドーAI」が増加しています。IT部門が把握していない場所でのAI利用は、機密情報の漏洩やデータガバナンス(組織的なデータ管理)の欠如を招く恐れがあり、企業にとって看過できない課題となっています。本記事では、社内のAI利用を可視化・検知する主要な対策ツール15社を比較し、その対策方法を詳細に解説します。
「シャドーAI」とは何か、なぜ心配すべきなのか
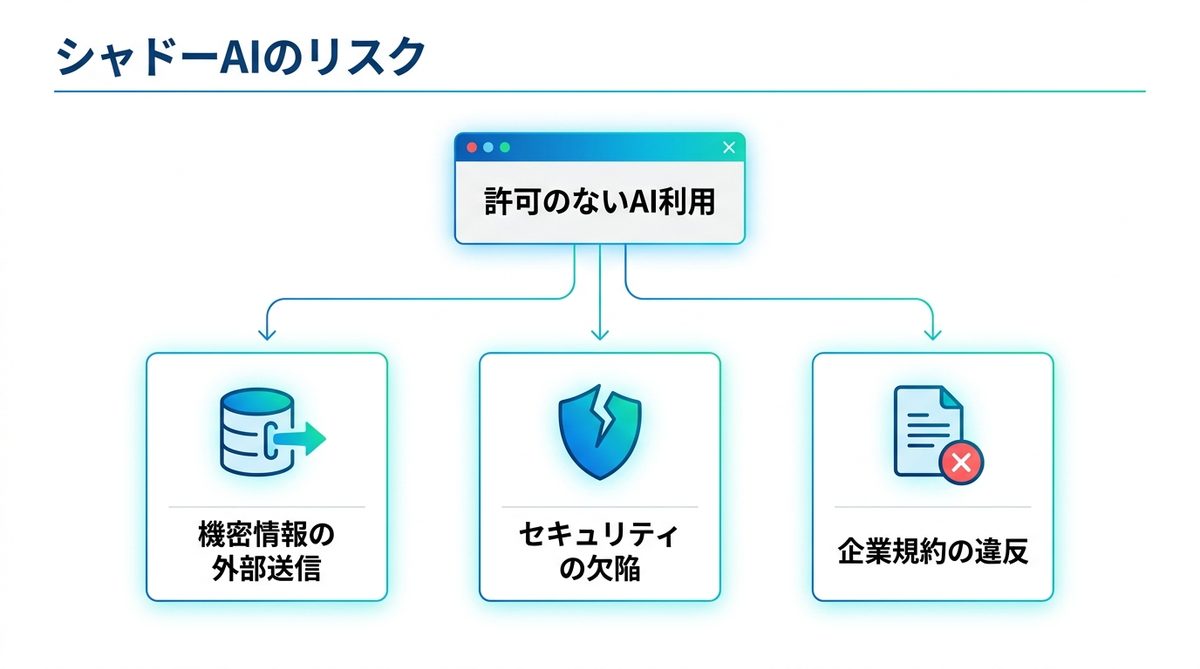
社員が会社の許可なく使うAIツールが招くリスク
多くのビジネスパーソンがChatGPTやClaude、あるいは各種MCPサーバー(AIモデルと外部システムを接続する仕組み)を便利に活用する一方で、会社が推奨していないツールに業務データを入力することは大きなリスクとなります。IT部門が把握していない「シャドーAI」の利用は、機密情報の意図しない外部送信や、企業のポリシーが適用されない状態でのデータ処理を引き起こし、深刻なセキュリティホールとなり得ます。
データで見る:73%の企業がシャドーAIを管理できていない
ガートナージャパンの調査(2026年2月実施・国内414社)では、シャドーAIを「把握できていない」が43%、「把握しているが有効な対策を取れていない」が30%で、合計73%の企業が管理できていませんでした。一方で75%の企業は、IT部門が選定していない生成AIツールの利用を一定の条件下で認めています。使うことは認めつつ、実態は把握できていないのが多数派です。
被害額も出ています。IBMの調査では、調査対象組織の20%がシャドーAIに関連する情報漏洩を経験し、シャドーAIの利用が多い組織の被害額は平均67万ドル高くなっていました。
許可制にすること自体は、多くの企業ができています。難しいのは、許可した後に何が使われているかを見える状態に保つことです。
出典:ガートナージャパン プレスリリース(2026年6月18日)/IBM Cost of a Data Breach Report 2025
自社に合う型を選ぶ(3つの質問)
シャドーAI対策のツールは、どこでAI利用を見つけるかで3つの型に分かれます。次の質問に上から答えて、最初に「はい」になった型から読み始めてください。
Q1. SASE・CASB(社員の通信を中継して守る仕組み)を、すでに使っている、または入れる予定がある
→ はい:SASE・CASB型(ネットワーク経由)へ
Q2. AIを使うことは認めるが、AIに送る文章やファイルに機密情報が入るのは止めたい
→ はい:DLP・フィルタリング型へ
Q3. まずは、社内で誰がどのAIを使っているかを把握したい
→ はい:IT資産管理・SaaS管理拡張型へ
| 型 | 見つけ方 | 向いている会社 |
|---|---|---|
| SASE・CASB型(ネットワーク経由) | ネットワークの出入口で見つける | SASE・CASBをすでに使っている、または入れる予定の会社 |
| DLP・フィルタリング型 | 送る中身を検査する | AIを使うこと自体は認めつつ、機密情報だけは送らせたくない会社 |
| IT資産管理・SaaS管理拡張型 | 管理台帳から洗い出す | まず社内の利用実態を棚卸ししたい会社 |
シャドーAI対策ツール比較一覧
比較表(会社名/サービス名/タイプ/特徴/提供元)
| 会社名 | サービス名 | タイプ | 特徴 | 提供元 |
|---|---|---|---|---|
| Netskope Japan | Netskope | SASE・CASB型(ネットワーク経由) | ネットワーク経由でAI利用を可視化・制御 | 海外 |
| Skyhigh Security | Skyhigh AI | SASE・CASB型(ネットワーク経由) | CASB基盤で生成AI利用を統制 | 海外 |
| Zscaler | Zscaler AI Security | SASE・CASB型(ネットワーク経由) | 組込AI検出でAI利用を可視化・制御 | 海外 |
| Microsoft | Entra Internet Access | SASE・CASB型(ネットワーク経由) | Microsoft純正のアクセス制御 | 海外 |
| Cato Networks | Cato CASB シャドーAIダッシュボード | SASE・CASB型(ネットワーク経由) | SASE統合のシャドーAI可視化 | 海外 |
| パロアルトネットワークス | AI Access Security | SASE・CASB型(ネットワーク経由) | 生成AIアプリを検知しアクセス制御 | 海外 |
| Cloudflare | Cloudflare AI Security Suite | SASE・CASB型(ネットワーク経由) | AI利用の可視化とプロンプト検査 | 海外 |
| Elith | GENFLUX Security | DLP・フィルタリング型 | 送信前プロンプトの検査・マスキング | 国産 |
| デジタルアーツ | i-FILTER/Z-FILTER | DLP・フィルタリング型 | 特許技術の国産フィルタリング | 国産 |
| Proofpoint | Data Security for AI | DLP・フィルタリング型 | チャネル横断のDLPでAI利用を制御 | 海外 |
| Forcepoint | AI Data Security | DLP・フィルタリング型 | 未承認AIをWebと端末で制御 | 海外 |
| Check Point | Workforce AI Security | DLP・フィルタリング型 | AI搭載DLPで機密情報を保護 | 海外 |
| ジョーシス | Josys AIエージェント検知・管理 | IT資産管理・SaaS管理拡張型 | SaaS管理台帳からシャドーAIを検知 | 国産 |
| マネーフォワード | Admina | IT資産管理・SaaS管理拡張型 | 多数のAIサービスを検知するシャドーAI管理 | 国産 |
| エムオーテックス | LANSCOPE エンドポイントマネージャー | IT資産管理・SaaS管理拡張型 | 操作ログでAI利用実態を可視化 | 国産 |
SASE・CASB型(ネットワーク経由)
社員の通信をクラウドの中継点に通し、どのAIサービスが使われているかを見つけて、必要なら利用を止める型です。向いているのは、SASE・CASBをすでに使っている、または入れる予定の会社です。
Netskope Japan
サービスの概要・アプローチ
Netskope(ネットスコープ)は、SASE(Secure Access Service Edge)のリーダーとして知られるベンダーです。CASB(Cloud Access Security Broker)、SWG(Secure Web Gateway)、ZTNA(Zero Trust Network Access)などを統合したプラットフォームを提供しており、クラウド利用の可視化と制御を中核に据えたアプローチをとっています。
検知の仕組み
Netskopeは、約4万種におよぶクラウドサービスのリスク評価データベース(CCI:Cloud Confidence Index)を保有しています。この膨大なデータベースとリアルタイムのネットワーク通信監視を組み合わせることで、社内で使われている未知のAIサービスを即座に特定します。
できること・具体的な活用例
AIによる未知のWeb脅威判定機能を搭載しており、危険なAIサイトへのアクセスを自動で遮断できます。また、ChatGPTなどの生成AIに対して「閲覧は許可するが、機密情報のアップロード(貼り付け)のみを制限する」といった、きめ細やかなデータ漏洩防止(DLP)設定が可能です。
料金・導入の流れ
料金は非公開・個別見積もりが前提です。導入にあたっては、まず自社のネットワークトラフィックをNetskopeのプラットフォームへルーティングし、現状の可視化からスタートするのが一般的です。
こんな企業におすすめ
・既にSASEやCASB基盤の全面的な導入を検討している方に
・膨大なクラウドサービスのリスク評価データベースを信頼したいという組織に
・AIツールだけでなく、全社的なクラウド利用を一括管理したいという組織に
Skyhigh Security
サービスの概要・アプローチ
Skyhigh Security(スカイハイ・セキュリティ)は、2016年に日本法人(旧Skyhigh Networks Japan)を設立して以来、CASB市場のパイオニアとして実績を積んできたベンダーです。「Skyhigh AI」という機能を通じて、組織内で利用されている全AIアプリケーションを包括的に保護します。
検知の仕組み
CASB技術を活用し、承認済み(Sanctioned)、シャドー(Shadow)、プライベート(Private)の3つのカテゴリでAI利用状況を可視化します。歴史的に競合するNetskopeと並び、高度なトラフィック解析能力を持っています。
できること・具体的な活用例
使用中の全AIアプリをリスト化し、それぞれの安全性をスコアリングします。これにより、リスクの高いAIツールの利用を即座に特定し、必要に応じてアクセスのブロックや警告表示を行うなどのガバナンスを適用することが可能です。
料金・導入の流れ
料金は非公開・個別見積もりが前提です。国内ではテクマトリックスやマクニカなどの大手代理店が窓口となっており、日本語による手厚い導入サポートを受けることができます。
こんな企業におすすめ
・国内の主要な代理店を通じて、日本語でスムーズな導入を進めたい方に
・CASB市場における長年の実績と信頼性を重視したいという組織に
・AI利用の可視化から、徐々に利用制限などの統制を強めていきたいという組織に
Zscaler
サービスの概要・アプローチ
Zscaler(ゼットスケーラー)は、世界最大規模のクラウドセキュリティプラットフォームを展開するベンダーです。2026年には大阪にも新拠点を設けるなど日本市場への投資を加速させています。「Zscaler AI Security」により、AI時代に特化したセキュリティ機能を提供しています。2026年5月には、AIエージェントの通信や権限を可視化する技術を持つSymmetry Systems社の買収意向を発表しており、AIエージェント時代への対応をさらに強化する方針です。
検知の仕組み
ネットワーク経路での常時監視に加え、組み込み型のAI検出エンジンを利用します。これにより、Webサイト内に組み込まれたAI機能や、APIを通じたAI利用など、一般的な監視では見落としがちな通信も精緻にキャッチします。
できること・具体的な活用例
「プロンプト検出」機能により、ユーザーがAIに入力した内容自体を分析できます。例えば、顧客情報やソースコードなどの機密データが含まれている場合にのみ警告を出すといった運用が可能です。また、AI資産管理機能により、社内のAI利用状況をダッシュボードで一元把握できます。
料金・導入の流れ
料金は非公開・個別見積もりが前提です。公式製品ページが英語主体のものも多いため、大手町や大阪にある国内拠点の専門スタッフを通じて詳細を確認することをおすすめします。
こんな企業におすすめ
・国内拠点(東京・大阪)による直接的なサポート体制を重視する方に
・既に他のZscaler製品を導入しており、セキュリティ基盤を統合したいという組織に
・AIへの入力内容(プロンプト)まで含めた高度な制御を求めるという組織に
Microsoft(Microsoft Entra Internet Access)
サービスの概要・アプローチ
Microsoft Entra Internet Accessは、Microsoft 365やMicrosoft Entra(旧Azure AD)環境と一体となって動作するアイデンティティ中心のセキュリティソリューションです。
検知の仕組み
インターネットアクセスの出口を監視することで、ChatGPT、Claude、SaaS型のMCPサーバーなどへの通信をリアルタイムに検出します。Microsoft独自の脅威インテリジェンスに基づき、それぞれの通信にリスクスコアを付与します。
できること・具体的な活用例
管理画面上でシャドーAIの利用状況を一元的に確認できるだけでなく、Microsoft Entraの条件付きアクセスと連携させることで、「リスクの高いユーザーにはAIツールの利用を制限する」といった、IDに基づいた動的な制御が可能です。
料金・導入の流れ
Entra Suiteの一機能として提供されており、Entra Suiteの価格は1ユーザーあたり月額1,799円相当(年払い・税抜)と公開されています。既存のライセンス状況によって必要な契約が変わるため、詳細はMicrosoftの担当窓口へご確認ください。
こんな企業におすすめ
・既にMicrosoft 365やEntra環境を主力として運用している方に
・使い慣れた管理画面や日本語のドキュメントで運用を完結させたいという組織に
・既存のMicrosoftライセンス体系を活かして、コスト効率よく対策したいという組織に
Cato Networks(Cato CASB シャドーAIダッシュボード)
サービスの概要・アプローチ
Cato Networksが提供する、SASE基盤に統合されたシャドーAI可視化ツールです。社内のAI利用状況を一元的に把握し、適切な管理を支援するアプローチを採用しています。SaaS形式で提供されており、ISO27001などの認証も取得しています。
検知の仕組み
SASEのネットワーク基盤と拡張機能を活用して、通信を検知します。社内ネットワークを通るトラフィックから、管理されていないAIサービスの利用状況を把握する仕組みです。ネットワーク経由で網羅的な可視化を行います。
できること・具体的な活用例
ダッシュボード上でシャドーAIを可視化するだけでなく、操作単位での詳細なアクセス制御が可能です。具体的には、特定のAIツールの利用状況を把握し、必要に応じて操作を制限するといった活用ができます。可視化と制御の両面から管理を強化できます。
料金・導入の流れ
料金は問い合わせで確認します。導入の検討に際しては、デモの利用が可能です。
こんな企業におすすめ
・SASE基盤でAI利用を可視化したい企業
・AIの利用を操作単位で細かく制御したい企業
・導入前にデモで機能を確認したい企業
パロアルトネットワークス(AI Access Security)
サービスの概要・アプローチ
AI Access Securityは、生成AIアプリケーションを検知し、アクセス制御を行うSaaS型のサービスです。Prisma SASEや専用ブラウザと組み合わせて、シャドーAIを含むエコシステム全体を可視化します。生成AIの安全な運用を支援し、機密データの流出やサイバー攻撃などのリスクを低減するアプローチをとっています。
検知の仕組み
2,500超の生成AIアプリ辞書と80以上の固有属性を用いて、アプリやプラグインを正確に検出します。300以上の機械学習データ分類器を搭載し、誰がどのアプリを使用しているかをリアルタイムで分類・可視化します。LLMを活用したデータ分類により、従来のDLP手法を補強する高度な機密データ検出が可能です。
できること・具体的な活用例
アプリを認可・容認・非認可に分類し、アップロード制限などの詳細な制御が可能です。機密データの転送をブロックするほか、悪意のあるレスポンスから組織を保護します。ポリシー違反時には通知を行い、リスクのある振る舞いを修正するようユーザーを直接指導する機能も備えています。
料金・導入の流れ
料金は問い合わせで確認します。導入の検討にあたっては、主要機能を体験できるセルフガイド式の製品ツアーやデモが用意されています。公式サイトのフォームから、エキスパートへの相談や製品ツアーの申し込みが可能です。
こんな企業におすすめ
・従業員が利用している生成AIアプリを正確に把握し、可視化したい企業
・生成AIへの機密データのアップロードなどを詳細に制御したい企業
・ポリシー違反に対して、ユーザーへの自動通知や指導を行いたい企業
Cloudflare(Cloudflare AI Security Suite)
サービスの概要・アプローチ
従業員が利用するAIツールや一般公開アプリケーションの保護を目的とした統合プラットフォームです。AIライフサイクル全体でデータを制御し、可視性の向上と強力な管理機能の提供を目指します。ネットワーク層でトラフィックを制御することで、イノベーションを妨げずにリスク管理を行うアプローチをとっています。
検知の仕組み
ネットワークトラフィックからWeb上のAIモデルやAPI利用を自動的に検出し、未承認の「シャドーAI」を可視化します。AIを活用した防御システムが、プロンプトの入力内容とモデルからの応答内容をリアルタイムで検査する仕組みです。これにより、従来の対策では防ぎにくい新たな脅威の特定を試みます。
できること・具体的な活用例
従業員によるChatGPTへのソースコードや個人情報のコピー&ペーストを制限し、データ流出の防止を図ります。また、プロンプトインジェクションなどの攻撃ブロックや、AI利用による高額請求を防ぐための利用制御も可能です。社内アプリやインフラへのアクセスを最小特権で管理する運用にも活用できます。
料金・導入の流れ
Cloudflare One(ゼロトラスト)の料金プランを公開しており、ユーザー50人未満はFreeプラン($0)、50人以上は従量課金で1ユーザーあたり月額$7です。大規模な契約プランは問い合わせで、公式サイトからのサインアップや製品デモの依頼もできます。
こんな企業におすすめ
・従業員による未承認のAI利用を可視化し、一括管理したい企業
・AIツールへの機密情報やソースコードの流出を抑制したい企業
・自社で公開しているAIアプリを不正利用や攻撃から守りたい企業
DLP・フィルタリング型
AIに送ろうとした文章やファイルの中身を検査し、機密情報が含まれていれば警告・ブロック・伏せ字にする型です。向いているのは、AIを使うこと自体は認めつつ、機密情報だけは送らせたくない会社です。
Elith(GENFLUX Security)
出典:Elith 公式サイト
サービスの概要・アプローチ
株式会社Elith(東京都文京区)が2026年7月3日にローンチした国産のシャドーAI対策SaaSです。生成AI利用の「可視化」「制御」「記録」の3点をそろえ、禁止するのではなく安全に使える公式ルートを整備するという考え方を掲げています。本記事で紹介してきた海外ベンダーに対して、国産サービスという選択肢になります。
検知の仕組み
AIに送信される前のプロンプトを検査するDLP(情報漏洩防止)機能が中核です。氏名や住所などの個人情報、マイナンバーや保険証番号といった日本固有の情報、クレジットカード番号やAPIキー、M&A情報・顧客リストなどの企業機密を検知し、送信前に警告・ブロック・マスキング(伏せ字化)します。禁止AIサービスへのアクセスもブロックできます。
できること・具体的な活用例
誰が・いつ・どのAIサービスを使ったかを部署別・ユーザー別のダッシュボードで確認でき、未承認AIの利用も検出します。ブロックした操作は理由付きで利用者に表示されるため、現場の納得感を保ちやすい設計です。警告・ブロック・マスキングの制御履歴を含む利用ログは、監査対応やレポート出力に活用できます。
料金・導入の流れ
料金は公開されておらず、サービスサイトからの問い合わせです。ローンチ時点では、Web(ブラウザ拡張)版から提供を始め、デスクトップ版とAIエージェント版は提供予定と発表されていました。
こんな企業におすすめ
・海外SASE製品の大規模導入までは踏み切れず、国産サービスで対策を始めたい企業
・マイナンバーなど日本固有の機密情報の送信前チェックを重視する企業
・ブロックの理由を現場に示しながら、AI活用そのものは促進したい企業
デジタルアーツ(i-FILTER/Z-FILTER)
サービスの概要・アプローチ
Webフィルタリング「i-FILTER」で知られる国内の情報セキュリティメーカーです。2026年5月7日に、生成AIの「入力」「出力」「利用」を統合制御する取り組みを発表しました。国内の既存フィルタリング大手が、生成AIの可視化とアクセス制御の両方を公式に明示した点が特徴です。
検知の仕組み
Webセキュリティ製品「i-FILTER」とSSE+IDaaSソリューション「Z-FILTER」を中核に、機密情報等の入力制御、不適切な回答の制御、利用する生成AIサービスの制限、利用状況・ログの可視化を提供します。生成AIへの入力内容を評価して送信を制御する技術(特許7826448号)と、回答の安全化に関する技術(特許7598424号)で特許を取得しています。
できること・具体的な活用例
許可したものだけを通す「ホワイト運用」の考え方に基づき、会社のポリシーに沿った生成AIだけを業務で使える状態を作れます。入口(入力)と出口(回答)の両方を制御するため、機密情報の入力だけでなく、不適切な回答が従業員に表示されることも防げます。
料金・導入の流れ
参考価格を公開しており、i-FILTER(オンプレミス)は500ライセンス購入時に1ライセンスあたり月額換算250円、Z-FILTERは10ライセンスから月額換算1,000円〜です。規模やオプションで変わるため、正式な金額は問い合わせで確認します。
こんな企業におすすめ
・すでにi-FILTERなど国内製のWebフィルタリングを利用している企業
・海外SASE製品の導入よりも、国内メーカーのサポート体制を重視する企業
・許可制(ホワイト運用)の考え方で生成AIの利用を統制したい企業
Proofpoint(Data Security for AI)
サービスの概要・アプローチ
ProofpointのData Security for AIは、承認済みAIツールと未承認のシャドーAIツールの両方を対象としたSaaS型のソリューションです。チャネル横断的なDLP(データ流出防止)により、組織のイノベーションを妨げることなくAI利用に伴うデータ露出リスクを低減します。
検知の仕組み
ブラウザ拡張などを用いて、AIとのやり取りにおけるプロンプト、アップロード、応答をリアルタイムで検査します。高リスクなユーザー行動や機密データの不正利用をすばやく検知し、組織全体のAI活動に関するインサイトを統合して可視化する仕組みを備えています。
できること・具体的な活用例
未承認のAIアプリにおいて、機密データのブロックやマスキングを行い情報漏えいを阻止します。また、調査や監査のためにAIとのプロンプトや応答を完全に記録するほか、ワークフローを通じて過剰に共有されたデータを修復することも可能です。
料金・導入の流れ
サービスの導入に向けた検討ステップとして、公式サイトよりデモのリクエストを受け付けています。料金は問い合わせで確認します。
こんな企業におすすめ
・承認済み・未承認を問わずAI利用の安全性を高めたい企業
・プロンプト等による機密データの露出や不正利用を防ぎたい企業
・AI利用時の活動を可視化し監査やデータ修復を行いたい企業
Forcepoint(AI Data Security)
サービスの概要・アプローチ
Forcepoint AI Data Securityは、未承認のAIアプリやエージェントを検出し、Webと端末でインライン制御を行うSaaSです。データレイヤー全体をカバーする適応型ポリシーにより、AIがデータに触れるあらゆる場所を統制します。承認済みアプリからシャドーAIまで一貫して管理するアプローチです。
検知の仕組み
エンドポイントとブラウザ拡張により、環境内のあらゆるAIツールやエージェントを検出します。プロンプトやファイルのアップロードをリアルタイムで検査し、機密データの所在を特定します。AIの活動状況やリスクの変化に応じて、セキュリティポリシーや権限を自動的に調整する仕組みです。
できること・具体的な活用例
AIとのやり取りを可視化し、リスクに応じてブロックやマスキングを自動実行します。例えばMicrosoft Copilotにおいて機密情報の過剰な共有を検出し、データの境界を設定することが可能です。財務記録や従業員記録などの機密データが、AIを通じて外部へ露出するのを防ぐ活用例があります。
料金・導入の流れ
料金は問い合わせで確認します。
こんな企業におすすめ
・未承認のAIツールの利用状況を把握し、適切に制御したい企業
・プロンプト入力やファイル共有による機密情報漏えいを防ぎたい企業
・自律型AIエージェントの権限管理や活動の可視化を強化したい企業
Check Point(Workforce AI Security)
サービスの概要・アプローチ
Check PointのWorkforce AI Securityは、組織内の生成AI利用を可視化し、機密情報を保護するSaaS型のソリューションです。WindowsやmacOSのエンドポイントに常駐する形式で導入します。AI搭載DLPにより、AI利用の把握と機密データ保護の両立を目指すアプローチです。
検知の仕組み
エンドポイントに常駐するエージェントが、組織内の生成AI利用を直接発見・可視化します。さらにAI搭載DLPによって、入力されるプロンプトの内容を監視します。これにより、機密情報が含まれる可能性のある危険なプロンプトの検知を試みます。
できること・具体的な活用例
組織内の生成AI利用状況を一覧化し、シャドーAIの発見や把握が行えます。また、AI搭載DLPによってプロンプト経由の機密情報流出を防ぎ、安全なAI利用を支援します。ISO27001等の認証を保有する環境下で、セキュアな運用が可能です。
料金・導入の流れ
料金は問い合わせで確認します。導入の検討に際しては、提供元が実施するデモを利用することが可能です。
こんな企業におすすめ
・組織内で誰がどのAIを使っているか可視化したい企業
・AIへのプロンプト入力による機密情報の流出を防ぎたい企業
・PC端末単位でAI利用の監視や制御を一括で行いたい企業
IT資産管理・SaaS管理拡張型
PCの操作ログやSaaSのアカウント・利用状況から、誰がどのAIを使っているかを洗い出す型です。利用を止める機能は製品によって異なります。向いているのは、まず社内の利用実態を棚卸ししたい会社です。
ジョーシス(Josys AIエージェント検知・管理)
出典:ジョーシス 公式サイト
サービスの概要・アプローチ
Josysは、SaaS管理台帳を通じて社内のシャドーAIエージェントを検知するサービスです。人・AI・システムを横断して増加するあらゆる認証情報を統合的に管理・防御する「アイデンティティセキュリティ」のアプローチを採用しています。AI利用の可視化と権限管理により、組織のガバナンス強化を支援します。
検知の仕組み
Josysと各種AIエージェント提供ツールを連携させることで、企業内で稼働するAIエージェントを自動検出します。SaaS管理台帳の側から、従業員アカウント以外のアイデンティティも含めて検知し、権限を把握する仕組みです。これにより、情シスが把握できていないAIの利用状況を明らかにします。
できること・具体的な活用例
AIエージェントのオーナー情報やアクセス権限、ライフサイクルの管理を一元化できます。誰がどのデータへアクセスしているかを可視化し、不適切な権限の棚卸しやコンプライアンス対応に活用可能です。SOC2やISO27001認証を取得しており、規律ある運用管理体制の構築に役立ちます。
料金・導入の流れ
料金は問い合わせで確認します。導入の検討にあたっては、デモを通じて実際の機能を確認することが可能です。問い合わせは公式サイトの専用フォームから受け付けており、専任チームによる新規導入の支援体制が用意されています。
こんな企業におすすめ
・社内のシャドーAI利用を可視化し、リスクを把握したい企業
・人とAIが混在する複雑な権限管理を一元化して効率化したい企業
・SOC2等の認証に基づいた安全なAI管理体制を構築したい企業
マネーフォワード(Admina)
サービスの概要・アプローチ
Adminaは、200以上のAIサービスを検知し、シャドーAIの管理を行うプラットフォームです。LLMチャットや画像生成、コーディングなど22のカテゴリを網羅し、利用状況を可視化します。既存のSaaS管理基盤の延長として、新たなツールを増やすことなくAIガバナンスを実現できるアプローチが特徴です。
検知の仕組み
ブラウザからのアクセス単位で、誰がどのサービスをどれだけ利用しているかを検知します。端末への常駐は不要で、SaaS連携やブラウザのアクセスログを活用して動作する仕組みです。社内ネットワークから対象ドメインへのアクセスを捕捉するため、個人アカウントでの利用も把握できます。
できること・具体的な活用例
部署ごとの重複契約や、退職者によるアカウントの残留を検知してアラートを通知できます。利用状況はイベントログとしてCSVやAPIで取得可能なため、監査時の証跡としても活用可能です。エンジニアのコーディングAI利用や、法務・人事の業務特化型AIの利用実態をダッシュボードで一元管理できます。
料金・導入の流れ
シャドーAIの検知を含むSaaS管理の料金を公開しており、従業員50名(50ID)以下は永年無料、51ID以上は1IDあたり月額300円です(個別見積もりにも対応)。2週間の無料トライアルがあり、200以上のAIサービスの検知状況を30分で紹介する相談会も実施されています。
こんな企業におすすめ
・社内で利用されているAIの全容や頻度を正確に把握したい企業
・退職者のアカウント消し忘れによる情報漏洩リスクを低減したい企業
・既存のSaaS管理フローの中にAIのガバナンス体制を組み込みたい企業
エムオーテックス(LANSCOPE エンドポイントマネージャー)
サービスの概要・アプローチ
LANSCOPE エンドポイントマネージャーは、PCやスマホを一元管理できるIT資産管理・MDMツールです。生成AIを単に禁止するのではなく、利用実態を可視化することでリスクを管理しながら活用するアプローチを支援します。常駐型の製品として、社内の安全なAI運用を実現するための基盤を提供します。
検知の仕組み
Windows PCに常駐し、Google ChromeやMicrosoft Edge、Firefoxなどのブラウザを通じた操作ログを取得します。端末にインストールされているアプリの一覧やWebサイトへのアクセス状況を収集する仕組みです。これにより、従業員が利用しているAIツールの実態を詳細に把握できます。
できること・具体的な活用例
ChatGPTへの書き込み内容をログとして取得し、機密情報の入力がないかを監視できます。未承認のAIツールの利用を検知した際にアラートを出すなど、シャドーAIへの対策が可能です。「誰が」「いつ」「どのような操作をしたか」を特定できるため、万一のトラブル時にも迅速な原因調査に役立ちます。
料金・導入の流れ
導入検討時には、60日間の無料トライアルで実際の機能や管理画面を確認できます。本サービスはISO27001およびISO27017の認証を取得した環境で提供されています。料金は問い合わせで確認します。
こんな企業におすすめ
・生成AIの利用実態や入力内容を可視化し、情報漏洩を抑止したい企業
・AIの利用を一律禁止せず、ルールに基づいた適切な管理を行いたい企業
・導入前に60日間の無料トライアルで機能をじっくり検証したい企業
自社に合った対策ツールの選び方
問い合わせ前に整理しておきたいチェックリスト
・監視・可視化したい対象(全社的なAI利用状況か、特定の部門・システムか)
・既存のセキュリティ基盤(Microsoft 365・他のSASE/CASB製品等)との連携要否
・検知後の対応方針(利用ブロックまで求めるか、可視化のみでよいか)
・想定している予算感・スケジュール
関連記事:【無料DL】AIセキュリティ カオスマップ&一覧Excel|全51製品・6区分
相見積もりを取る際のポイント
・各社に同じ条件(監視対象・既存基盤・検知後の対応方針)を伝え、比較できる状態にする
・日本語での導入・保守サポート窓口の有無を確認する
・料金を公開している会社と個別見積もりの会社があるため、各社の「料金・導入の流れ」で前提を確認しておく
関連記事:【比較検証】AIエージェント診断サービス7選|脆弱性を専門家に検証してもらう方法
まとめ
シャドーAI対策は、単なるツールの制限ではなく、組織の大切なデータを守りつつAIの利便性を享受するための重要な一歩です。最後に要点をまとめます。
・シャドーAIは機密情報の流出リスクを伴うため、放置せず早期の可視化が必要
・対策ツールには、ネットワーク経由で監視する型(SASE・CASB)、送信内容を検査する型(DLP・フィルタリング)、IT資産・SaaSの管理から検知する型の3つがある
・自社のIT環境(Microsoft 365の利用有無や既存のセキュリティ基盤)に合わせて最適なツールを選定する
・導入検討時は複数社から相見積もりを取り、サポート体制や対応範囲を比較する
まずは自社の現状を把握するため、各社ベンダーへ問い合わせ、PoC(導入前検証)が可能か相談することから始めてみてください。