AIセキュリティ企業マップ|診断・シャドーAI対策からランタイム保護まで全44製品
 AIエージェントナビ編集部

生成AIやAIエージェントの業務利用が広がる一方で、プロンプトインジェクション(AIへの指示の乗っ取り)、機密情報の漏えい、シャドーAI(会社が把握していないAI利用)など、従来の対策では捉えきれないリスクが経営課題になっています。
本ページは、国内で導入・発注できるAIセキュリティ関連サービス44製品を、すべて一次情報で確認したうえで6つの区分に整理した一覧です(2026年9月時点)。
はじめに:AIセキュリティ対策とは?なぜ今必要なのか
AIセキュリティ対策とは、生成AI・AIエージェントを業務で使う(または自社サービスに組み込む)ことで新しく生まれるリスクに備えるための対策です。ウイルス対策や不正アクセス対策といった従来のセキュリティとは守る対象が異なるため、専用のサービス市場が急速に立ち上がっています。
従来の対策では捉えにくい、AI特有の3つのリスク
攻撃用の文章を読み込ませてAIの動きを乗っ取る攻撃。ウイルスではなく「言葉」による攻撃のため、従来型の防御をすり抜けます。
② 機密情報の漏えい
AIが社内データやツールと接続(MCP連携など)するほど、誤って外部に情報を出してしまう経路が増えます。
③ シャドーAI(会社が把握していないAI利用)
社員が会社の許可なく外部のAIサービスに業務情報を入力してしまう問題。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」(組織編)でも、「AIの利用をめぐるサイバーリスク」が3位に初めて選ばれました。
「使う側」と「作る側」で必要な対策が違う
社員がAIを使う会社なら、まず利用の見える化と統制(シャドーAI対策)。AIを組み込んだサービスを作る・提供する会社なら、公開前の診断と稼働中の保護。多くの会社は両方に当てはまります。本ページの区分は、この「どちらの立場で・どの段階の対策か」で整理しています。
MCP接続まわりのリスクは、MCPセキュリティ特集(脆弱性チェッカー付き)でも詳しく解説しています。
AIセキュリティ対策の選び方|失敗しない5つの判断軸
製品を見比べるときは、次の5つで絞り込むと迷いません。いずれも下の一覧の列で確認できます。
| 判断軸 | 見るポイント |
|---|---|
| ① 自社の立場 | AIを「使う側」か、「組み込んで提供する側」か |
| ② 診断範囲 | 生成AIアプリまでか、エージェント・MCP接続までか |
| ③ 導入形態 | 人に頼む発注型か、自社で入れる製品・SaaSか |
| ④ 見えるだけか、止められるか | シャドーAI対策で機能が分かれる |
| ⑤ 試しやすさ | 無料体験・デモから始められるか |
① 自社の立場(どこから始めるか)
全区分を一度に入れる必要はありません。
- 社員がAIを使う会社……シャドーAI対策から
- AIを組み込んだサービスを提供する会社……診断から
- 本番で動いているAIを守りたい会社……ランタイム保護から
② 診断範囲(生成AIアプリまでか、MCP接続までか)
診断は名前が似ていても、見る範囲が違います。
- AIエージェント・MCP診断……エージェントの自律動作やMCP接続まで診る
- 生成AIアプリ診断……チャットボットや社内文書検索など、生成AIアプリが主な対象
エージェントが外部ツールを呼び出す構成なら、一覧の診断範囲列を必ず確認してください。
③ 導入形態(人に頼むのか、製品を入れるのか)
- 診断……専門家に頼む発注型
- ランタイム保護・シャドーAI対策……主に自社で入れる製品・SaaS
社内にセキュリティ担当を置けない場合は、発注型から入るほうが早いことが多いです。
④ 見えるだけか、止められるか
シャドーAI対策は、利用状況が「見える」までの製品と、機密情報の入力を「止められる」製品に分かれます。まず実態を把握したいのか、その場で止めたいのかを先に決め、一覧のできること列で確認してください。
⑤ 試しやすさ(無料体験・デモ)
この分野は料金非公開が一般的で、相見積もりが前提です。無料体験やデモを用意している製品も多いので、一覧の無料体験・デモ・体験列を起点にすると早く動き出せます。
AIセキュリティ カオスマップ
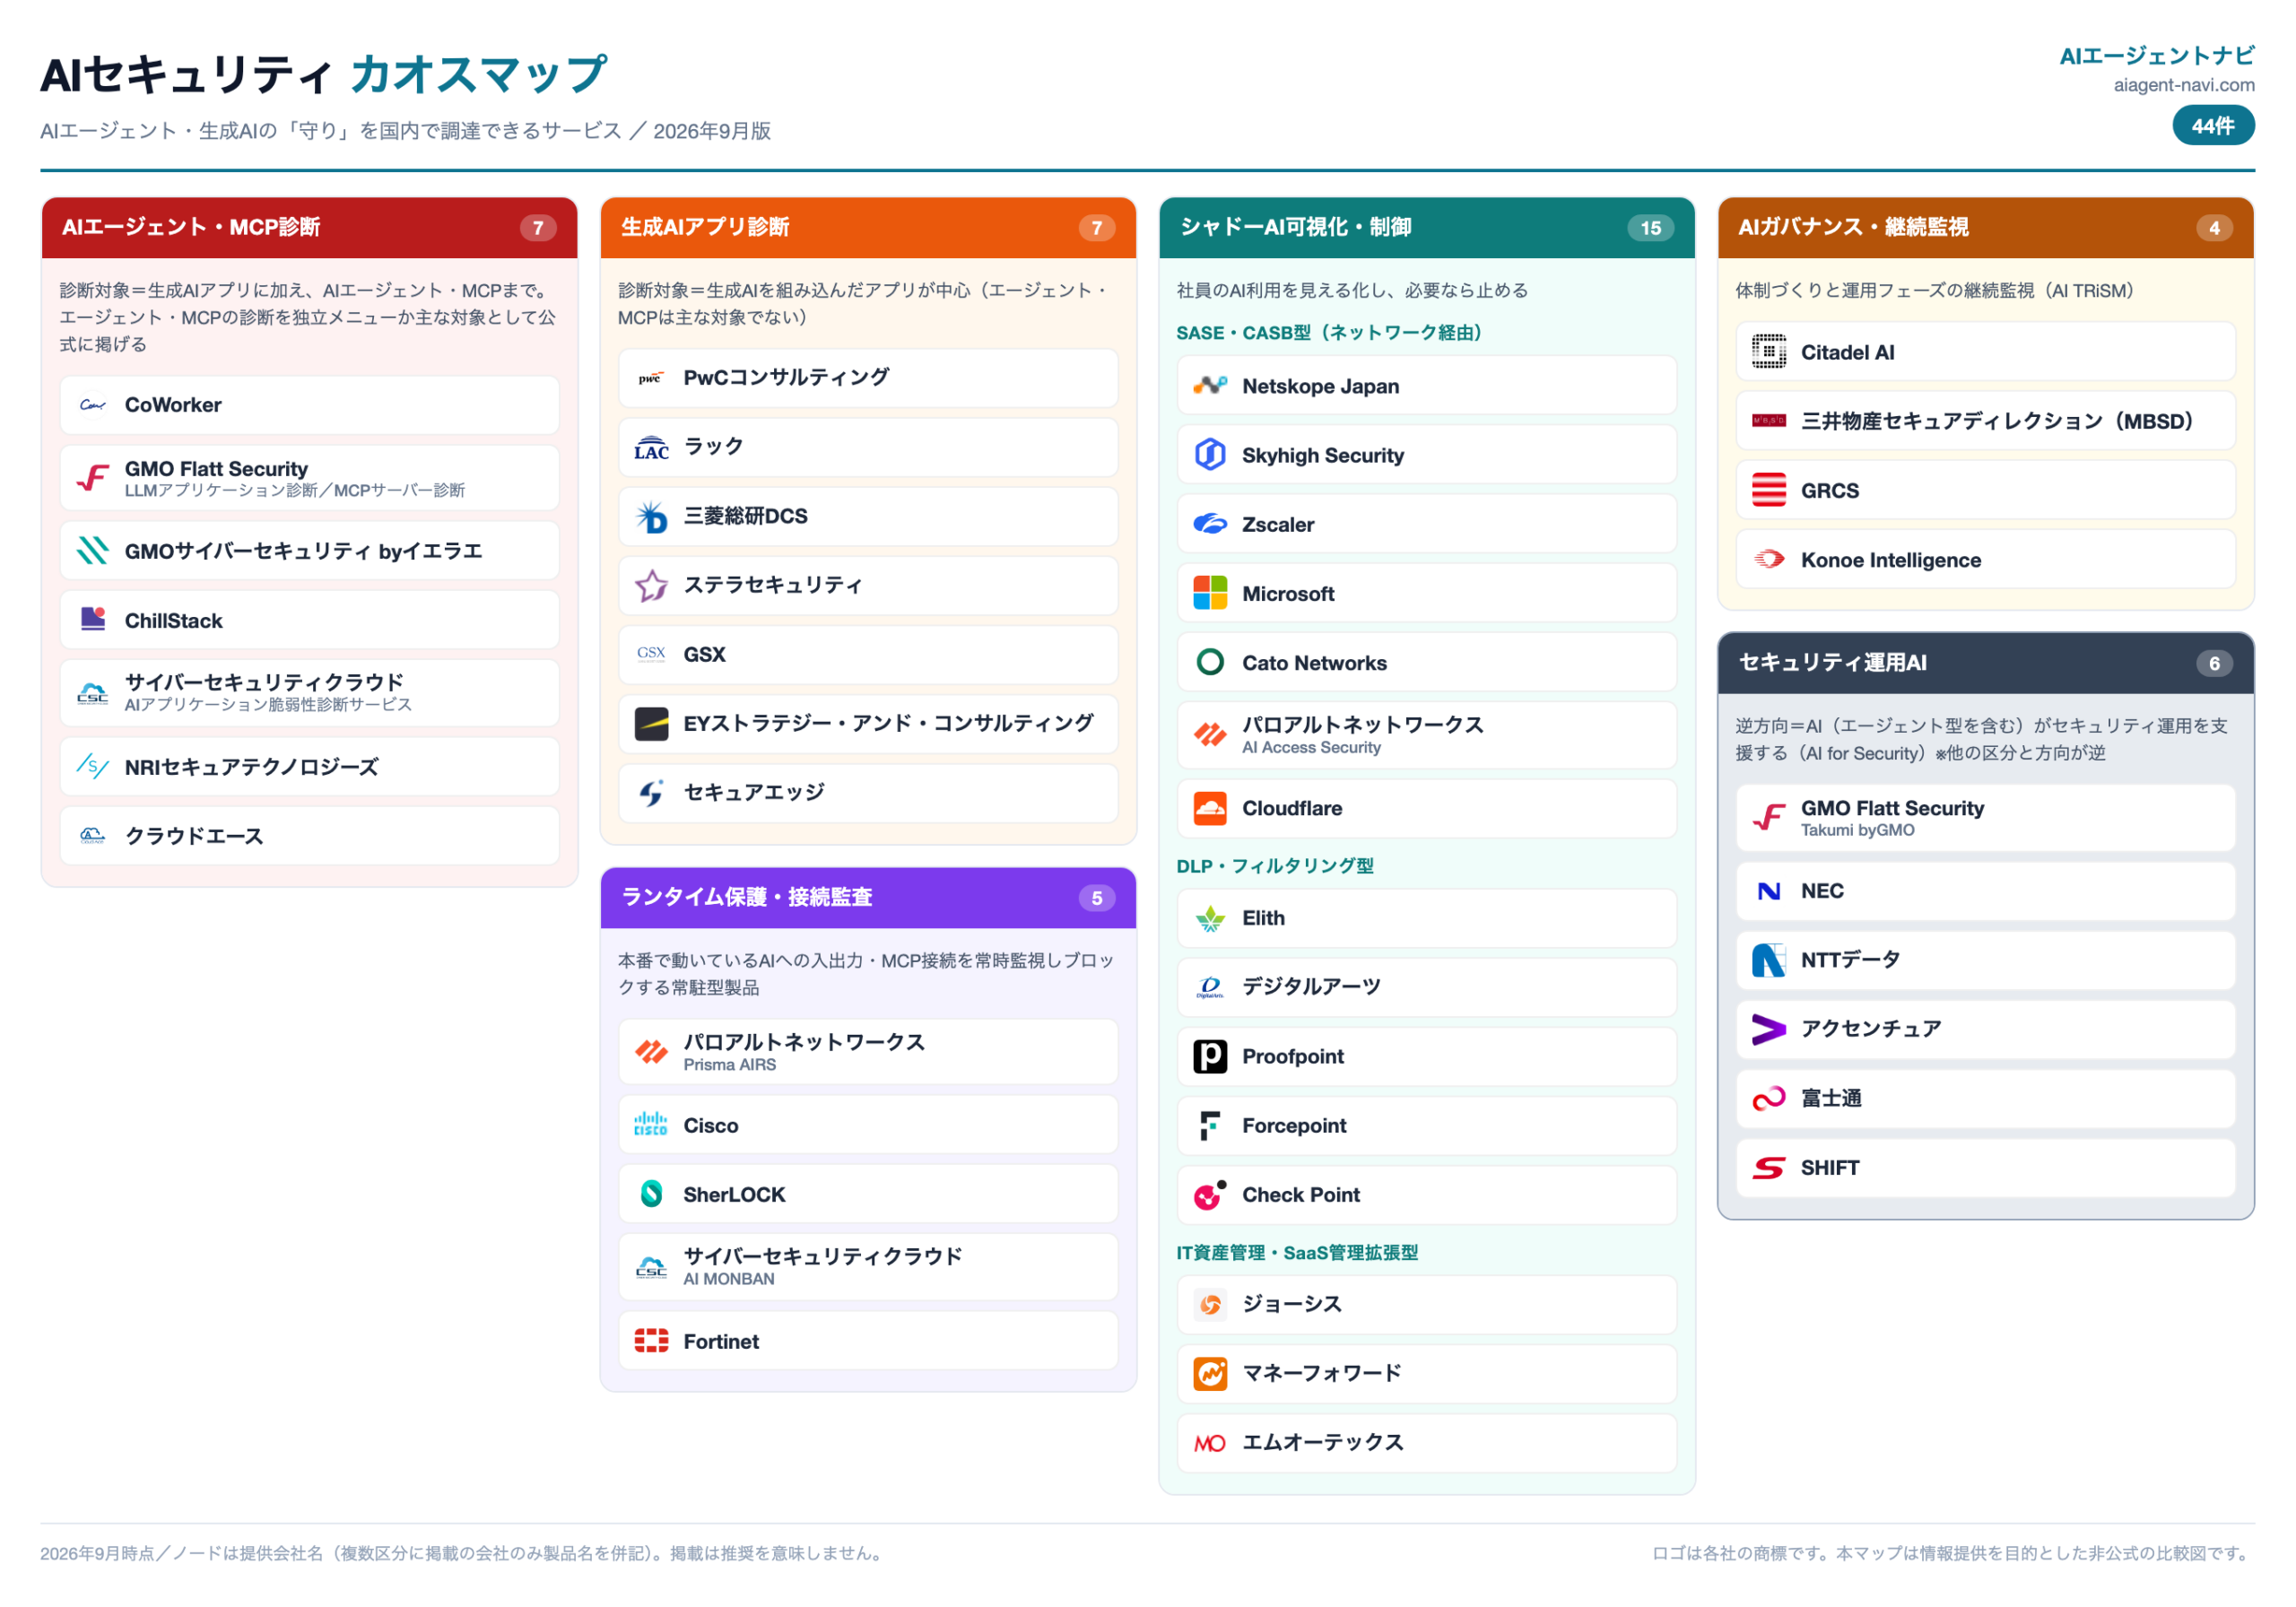 ▶ クリックで全44製品を検索・絞り込みできる「AIセキュリティ カオスマップ」を開く
ノードは提供会社名(複数区分に掲載の会社のみ製品名を併記)。
区分別の掲載一覧
AIエージェント・MCP診断(7製品)
診断対象=生成AIアプリに加え、AIエージェント・MCPまで。エージェント・MCPの診断を独立メニューか主な対象として公式に掲げる
| 製品・サービス | 提供会社 | ひとこと | 導入形態 | 診断範囲 | 準拠・登録 | 料金 | 再診断・報告会 |
|---|---|---|---|---|---|---|---|
| 生成AI・LLM脆弱性診断(Red Agent) | CoWorker国産 | 診断AI×専門家のワンストップ診断 | 発注型サービス | LLM・エージェント・MCP・システム全体 | OWASP LLM Top 10 | 公開(30万円〜・MCP診断5万円/ツール) | ― |
| LLMアプリケーション診断/MCPサーバー診断 | GMO Flatt Security国産 | 専門家によるLLMアプリ・MCPの手動診断 | 発注型サービス | LLM・RAG・ツール連携・MCP | OWASP LLM参考/IPA登録 | 公開(100万円〜) | ― |
| AIエージェントペネトレーションテスト | GMOサイバーセキュリティ byイエラエ国産 | ホワイトハッカーによる実攻撃検証 | 発注型サービス | エージェント・RAG・業務フロー全体 | AISI/IPA登録(全6分野) | 個別見積もり | 報告会可 |
| AI Safetyソリューション/MCPサーバー診断 | ChillStack国産 | AIセキュリティ専業の専門診断 | 発注型サービス | MCP主対象・LLM・RAG・システム全体 | IPA登録(脆弱性診断) | 個別見積もり | 報告会・再診断あり |
| AIアプリケーション脆弱性診断サービス | サイバーセキュリティクラウド国産 | 自動診断×レッドチーミングの併用 | 発注型サービス | LLM・RAG・MCP・エージェント | OWASP LLM | 個別見積もり | 再診断は別メニュー |
| AI Red Team/AI Blue Team/AI Yellow Team | NRIセキュアテクノロジーズ国産 | 設計〜運用を分担する体系的診断 | 発注型サービス | システム全体・エージェント・MCP(深層型) | OWASP・AISI/IPA登録(全6分野) | 個別見積もり | 再診断1回無償 |
| セキュリティアセスメント for AI Agent | クラウドエース国産 | AI脅威とクラウド設定を両面評価 | 発注型サービス | エージェント・RAG・クラウド基盤 | OWASP LLM Top 10 | 個別見積もり | 報告会・再診断あり |
追加列は各社公式ページの記載に基づきます(記載が確認できない項目は「―」)。
目的別で見るAIセキュリティ対策
「結局どこに相談すればいいのか」で迷ったときの早見表です。用途ごとに、どんな基準で挙げたかを明記しています。基準を満たすものが多い場合は条件を厳しくして絞っているため、ここに出ていない会社が劣るという意味ではありません(全44製品は上の区分別一覧をご覧ください)。
AIエージェントを、MCP接続まで含めて公開前に検査したい
選定基準:MCPサーバーの診断を独立したメニューとして公式に掲げているもの。
- 生成AI・LLM脆弱性診断(CoWorker):MCPサーバー診断を1ツール5万円と明示した独立メニューで提供
- LLMアプリケーション診断/MCPサーバー診断(GMO Flatt Security):MCPサーバー診断をサービス名に掲げている
- AI Safetyソリューション/MCPサーバー診断(ChillStack):MCPを主対象に据えた診断メニュー
※メニュー名にはしていないものの、診断範囲にMCPを含むと明記している会社が他に2社あります(一覧の「AIエージェント・MCP診断」タブの診断範囲列で確認できます)。自社のAIが自律的には動かない場合は、区分「生成AIアプリ診断」(7製品)も候補になります。
まず料金の目安を知って、社内で予算を立てたい
選定基準:公式ページで診断料金の目安を公開しているもの(診断14製品中2製品)。
- 生成AI・LLM脆弱性診断(CoWorker):30万円〜(MCP診断は5万円/ツール)と公式に明示
- LLMアプリケーション診断(GMO Flatt Security):100万円〜と公式に明示
社員のAI利用を、まず「見える化」だけしたい
選定基準:可視化・棚卸しを提供し、公式には入力のブロックまで記載していないもの(既存のIT資産管理・SaaS管理から広げる形/該当3製品すべて)。
- Josys AIエージェント検知・管理(ジョーシス):SaaS管理台帳の側からシャドーAIエージェントを検知し、権限を把握
- Admina(マネーフォワード):200以上のAIサービス・22カテゴリの検知に対応(2026年5月時点・公式)。14日間無料
- LANSCOPE エンドポイントマネージャー(エムオーテックス):操作ログとアプリ一覧で利用実態を可視化しアラート。60日間無料
機密情報の入力を、その場で止めたい
選定基準:送信するプロンプトそのものを検査して、マスキング(伏せ字化)または入力のブロックができると公式に明記しているもの。
- GENFLUX Security(Elith):国産SaaS。送信前のプロンプトを検査し、機密情報を警告・ブロック・マスキング(Chrome拡張)
- i-FILTER/Z-FILTER(デジタルアーツ):入力・出力・利用を特許技術で統合制御する国産フィルタリング(無料試用版あり)
- Cloudflare AI Security Suite(Cloudflare):トラフィックからAI利用を可視化し、プロンプトのブロックまで対応(無料枠あり)
※「利用そのものを許可・不許可にする」形の制御ができる製品は他にもあります(一覧の「シャドーAI可視化・制御」タブのできること列)。
すでにあるネットワーク基盤(SASE・CASB)に足したい
選定基準:ネットワーク基盤(SASE・SSE)側で、AIの利用を操作単位まで制御できると公式に明記しているもの。
- Netskope(Netskope Japan):約4万種のクラウドサービス評価DBを基盤に、アップロードなど操作単位で制御
- Cato CASB シャドーAIダッシュボード(Cato Networks):SASE基盤に統合されたダッシュボードで可視化し、操作単位で制御
※ネットワーク経由でAI利用を可視化・制御する製品は、一覧の「SASE・CASB型」に7製品を掲載しています。すでに使っている基盤のメーカーが含まれていないか、まずそちらをご確認ください。
本番で動いているAIを、止めずに守りたい
選定基準:実行時に守る常駐製品のうち、保護対象にMCP接続まで含むと公式に明記しているもの。
- Prisma AIRS(パロアルトネットワークス):自社開発のAIアプリ・エージェントを実行時に保護
- AI MONBAN(サイバーセキュリティクラウド):MCPのデータフローを可視化・制御・監査(オンプレ/プライベートクラウド対応)
※MCPを使っていない場合は、アプリ・モデルの保護に絞った製品でも足ります(一覧の「ランタイム保護・接続監査」タブに全5製品)。
ルール作りと運用体制から整えたい
選定基準:ガイドライン策定・研修・継続監視など、体制づくりを含めて支援すると公式に明記しているもの(4製品中3製品)。
- AI TRiSMサービス(三井物産セキュアディレクション):ガイドライン策定からAIレッドチーミング・SOC監視まで全期間を支援
- 従業員向けシャドーAI対策トータル支援パッケージ(GRCS):ガイドライン策定・研修・可視化ツール導入までを一括支援
- Citadel Lens(Citadel AI):AIモデルの品質・公平性・セキュリティを継続監視し、レポートを自動生成
※体制を整えたうえで「運用する人手が足りない」場合は、AI自身にセキュリティ運用を担わせる区分「セキュリティ運用AI」(6製品)も検討対象になります。
もっと詳しく比較したい方へ
診断サービスとシャドーAI対策は、それぞれ比較検証記事で各社の進め方・料金の考え方・向き不向きまで解説しています。
よくある質問
まとめ
AIの業務利用が当たり前になる一方で、プロンプトインジェクション・情報漏えい・シャドーAIといったAI特有のリスクへの備えは、多くの会社でこれからです。幸い、国内で発注・導入できる対策サービスはすでに揃い始めています。
まずはカオスマップで全体像をつかみ、自社の立場(AIを使う側か、作る側か)に合った区分から検討を始めてください。本ページは各社の公式情報をもとに継続的に更新していきます。
更新履歴
- 2026年8月:初版公開(45製品・6区分)
- 2026年9月:SHIFT SECURITYの吸収合併にともない「生成AI活用システム診断」を一覧から退避(44製品・6区分)
- 2026年9月:全製品を公式一次情報で再確認(製品名を現行名へ訂正4件・リンク先を更新12件)。Konoe Intelligenceを事業内容の変更にともない「AIガバナンス・継続監視」へ移動
- 2026年9月:診断の区分を「何を主な対象として診断するか」で整理し直し、「AIエージェント診断」を「AIエージェント・MCP診断」に改名。EYストラテジー・アンド・コンサルティングとセキュアエッジを「生成AIアプリ診断」へ、Check Pointを「DLP・フィルタリング型」へ移動(44製品・6区分は変わらず)