Copilotの監査ログに何が残る?プロンプト本文と管理者に見える項目
 AIエージェントナビ編集部
「会社のCopilotに聞いた内容が、監査ログで全部見られているのでは」と不安になる人は少なくありません。先に答えると、監査ログに残るのは誰が・いつ・どのアプリで使ったかと、Copilotに読ませたファイルの名前や場所で、プロンプトの文章を入れる欄はありません。ただし、本文を取り出せる経路は別に2つあります。本記事では、職場または学校アカウントのMicrosoft Copilot(旧Microsoft 365 Copilot)の監査ログに何が残るかを、Microsoftの公式ドキュメントで整理します。
結論|監査ログに残るのは「誰が・いつ・何を読ませたか」
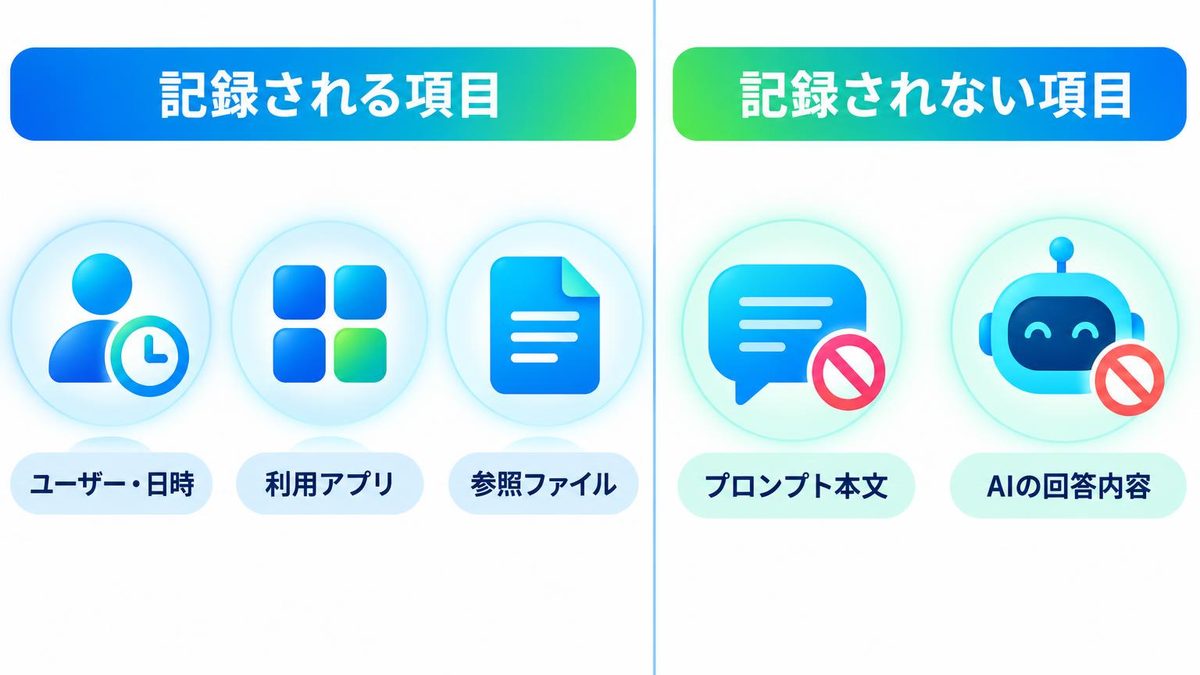
プロンプトの文章は監査ログの項目にない
MicrosoftのCopilotの監査ログの説明には、記録される項目が一覧で載っています。プロンプトと回答にあたる項目は「Messages」ですが、中身はメッセージごとのIDと、質問か回答かを示す印だけです。文章そのものを入れる欄は、一覧にありません。
監査ログの画面を見るだけでは、何を聞いたかまでは分からない作りです。
会社が監査をオンにしていれば、追加の設定なしで記録される
同じ説明によると、Copilotの利用は標準の監査(Audit (Standard))の一部として自動で記録されます。会社が監査をオンにしていれば、Copilotのための追加の設定は要りません。使い始めた時点から記録の対象です。
本文を取り出す経路は別にある
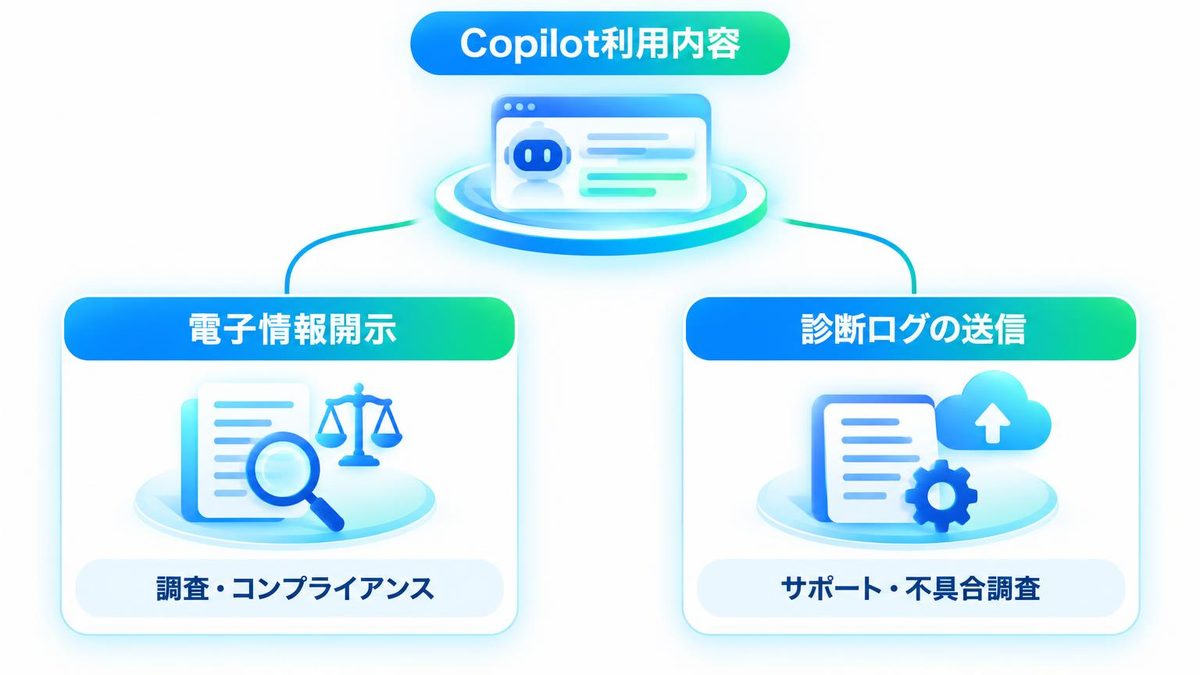
監査ログに文章がないからといって、会社が本文を一切見られないわけではありません。法務や調査のための「電子情報開示(eDiscovery)」と、不具合を調べるための「診断ログ」では、プロンプトと回答の本文が扱われます。詳しくは後半で説明します。
監査ログに残る項目
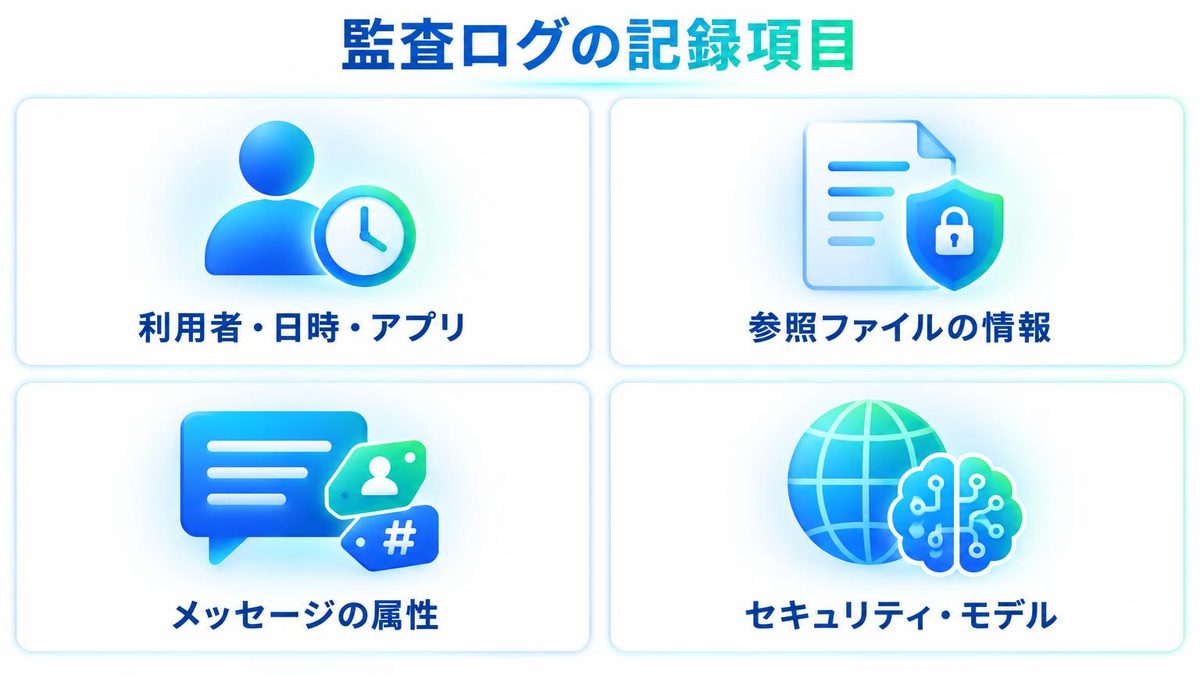
誰が・いつ・どのアプリで使ったか
まず残るのは、使った人・日時・場所です。
These audit records contain details about which user interacted with Copilot, when the interaction took place, and where it occurred.(これらの監査レコードには、どのユーザーがCopilotとやりとりしたか、いつ行われたか、どこで行われたかの詳細が含まれます)
「どこで」には、Word・Teams・Outlookなど、どのアプリでCopilotを使ったかが入ります。Teamsのチャットや会議の中で使った場合は、そのチャットや会議のIDも記録されます。
Copilotに読ませたファイルの名前・場所・機密ラベル
次に残るのが、Copilotが回答を作るために読んだファイルやメールの情報です。
Audit records also include references to files, sites, or other resources Copilot, Cowork, and AI applications accessed to generate responses to user prompts.(監査レコードには、Copilot・Cowork・AIアプリがプロンプトへの回答を作るためにアクセスしたファイル・サイト・その他のリソースへの参照も含まれます)
項目には、ファイル名、SharePointのURLなどのファイルの場所、ファイルに付いた機密ラベルの識別子、読んだのか作ったのか変更したのか、が含まれます。何を聞いたかは残らなくても、どのファイルをCopilotに読ませたかは残ります。
プロンプトはIDと「質問か回答か」の印だけ
「Messages」には、メッセージごとのIDと「isPrompt」(質問ならtrue、回答ならfalse)が入ります。公式の記録例も、IDと印の組だけです。あわせて、その質問が不正な指示(ジェイルブレイク)と判定されたかの印も入ります。
分かるのは、1回のやりとりに質問と回答がいくつあったかまでです。
不正な指示の検知・Web検索・使ったモデルも残る
ほかにも、次の情報が残ります。
- ファイル経由の不正な指示:読んだファイルに、AIを操る指示(プロンプトインジェクション)が仕込まれていたと検知されたか
- Web検索:回答にBingのWeb検索を使ったか
- 使ったモデル:処理したモデルの提供元とモデル名(Microsoft CopilotとCopilot Chat)
どれも入力した文章ではなく、Copilotがどう処理したかの記録です。
どれくらい残り、誰が見られるか
標準は180日、会社の設定で1年まで延ばせる
MicrosoftのPurviewの監査の説明によると、標準の監査では記録を180日保存します。
In Audit (Standard), the system retains records for 180 days(標準の監査では、記録を180日間保持します)
上位の監査(Audit (Premium))では、保持ポリシーを作ると最長1年まで延ばせ、追加のライセンスがあれば10年まで残せます。
見られるのは監査の役割を持つ管理者だけ
監査ログの検索方法の説明によると、監査ログを検索できるのは、Microsoft Purviewポータルで「Audit Logs」か「View-Only Audit Logs」の役割を割り当てられた人だけです。見る場所はPurviewポータルの「監査」です。
上司だからといって見られるわけではなく、この役割を持つ管理者に限られます。
監査ログ以外で本文が見える2つの経路
電子情報開示では本文を取り出せる
Microsoftの保持の説明によると、Copilotとのやりとりは使った人のメールボックスの隠しフォルダに保存され、電子情報開示のツールで検索できます。訴訟や社内調査のときに、管理者がプロンプトと回答の本文を取り出せるのはこちらの経路です。削除や保持の扱いを含めた詳しい説明は、次の記事にまとめています。
関連記事:Copilotの履歴は会社に見られる?バレる範囲と残る記録
管理者が送る診断ログにはプロンプトと回答が入る
もう1つは、Microsoft 365 管理センターの「Copilot 診断ログ」です。Copilotに不具合が出たとき、管理者が利用者に代わってログをMicrosoftへ送れる機能で、公式の説明には次のようにあります。
このデータには、プロンプトと生成された応答、関連するコンテンツ サンプル、ログ ファイルが含まれます。
Microsoft 365の専門サイトOffice 365 for IT Prosの2026年4月9日の記事は、この診断ログは過去30日までのやりとりを最大30件選んでJSON形式で出力でき、出力した管理者もプロンプトと回答を読めると報告しています。同じ記事は、管理センターが出力したことを監査記録に残していないように見える、とも書いています(筆者の観察で、Microsoftの説明ではありません)。
使う前に確かめておくこと
機密ラベルの付いたファイルを読ませると、名前と場所が残る
監査ログにプロンプトの文章は残りませんが、Copilotに読ませたファイルの名前・場所・機密ラベルは残ります。「社外秘」などのラベルが付いたファイルを要約させれば、そのファイルを読ませた記録が監査ログに残ります。
社内のAI利用ルールを確かめる
何をCopilotに入れてよいかは、会社ごとのルールで決まっています。本文は電子情報開示で取り出せるので、入力する前に社内のAI利用ルールを確かめておくのが確実です。すでに個人情報を入れてしまった場合の対応は、次の記事で整理しています。
関連記事:Copilotに個人情報を入れてしまった時は?消える範囲と会社の記録
まとめ
監査ログ・電子情報開示・診断ログで、残るものを並べると次のとおりです。
| 項目 | 監査ログ | 電子情報開示 | 診断ログ(管理者が送ったとき) |
|---|---|---|---|
| 誰が・いつ・どのアプリで使ったか | 残る | 公式に記載なし | 公式に記載なし |
| Copilotに読ませたファイルの名前・場所・機密ラベル | 残る | 公式に記載なし | 公式に記載なし |
| プロンプトの文章 | 欄がない | 取り出せる | 入る |
| 回答の文章 | 欄がない | 取り出せる | 入る |
何を聞いたかより、どのファイルを読ませたかが記録に残ります。不安があるときは、まず社内のAI利用ルールを確かめてください。