AWSのMCPに脆弱性?影響する版と更新・設定の確認手順
 AIエージェントナビ編集部
AWSのMCPサーバーについて、2026年にAWSはセキュリティ速報を4件出しています。対象はどれも自分のパソコンなどで動かすオープンソース(awslabs)のMCPサーバーで、直った版がすでに出ています。この記事では、AWSが運営するマネージドの「AWS MCP Server」との見分け方、影響する版と直った版、更新できない間にAWSが示している回避策を、公式の速報の範囲で整理します。
「AWS MCP」の脆弱性とは?まず2種類を区別する
「AWSのMCP」と呼ばれるものには、運営する主体が違う2種類があります。どちらを使っているかで、自分で更新が必要かどうかが変わるので、最初に確かめてください。
AWSが運営するAWS MCP Server(マネージド)
「AWS MCP Server」は、AWSが運営するリモートのMCPサーバーです。AWS公式ブログによれば2026年5月6日に一般提供となり、手元ではオープンソースの「MCP Proxy for AWS」を通してつなぎます。
IAMのコンテキストキーに対応し、通常のIAMポリシーで細かく権限を決められます。呼び出しはCloudTrailに記録されます。当メディアのMCPサーバー一覧に載せている「AWS」は、こちらのマネージド版です。
awslabsのオープンソースMCPサーバー
もう1種類は、GitHubのawslabs/mcpリポジトリで公開されているオープンソースのMCPサーバー群です。AWS API MCP Server、HealthLake MCP Server、Amazon MQ MCP Serverなど、サービスごとに分かれています。
こちらは利用者が自分のパソコンやサーバーで動かすもので、パッケージ名は awslabs.〇〇-mcp-server の形です。脆弱性が直った版が出ても、入れ直すまでは古い版のまま動き続けます。
今回の4件の速報はオープンソース側が対象
AWSが2026年に出したMCP関連の速報4件は、いずれもawslabsのオープンソースのパッケージが対象です。マネージドのAWS MCP Serverは、今回の4件の対象には入っていません。
Claude Code・Kiro・Cursorなどに自分でawslabsのMCPサーバーを設定している人は、次の一覧で版を確かめてください。
AWSが公表したMCPの脆弱性4件
4件とも、AWSのセキュリティ速報で影響する版と直った版が示されています。
4件の一覧(影響する版と直った版)
| MCPサーバー名 | 問題の内容 | 影響する版 | 直った版 | 速報の公表日 |
|---|---|---|---|---|
| AWS API MCP Server(CVE-2026-16584) | セキュリティポリシーの確認の抜け | 0.2.13以上・1.3.47未満 | 1.3.47 | 2026年7月23日 |
| AWS API MCP Server(CVE-2026-4270) | ファイルアクセス制限の回避 | 0.2.14以上・1.3.9未満 | 1.3.9 | 2026年3月16日 |
| HealthLake MCP Server(CVE-2026-15643) | AWSの一時的な認証情報の外部送信 | 0.0.14未満 | 0.0.14 | 2026年7月14日 |
| Amazon MQ MCP Server(CVE-2026-18655) | ブローカー認証情報・OAuthトークンの外部送信 | 2.0.23以下 | 2.0.24 | 2026年8月3日 |
AWS API MCP Serverは2件とも同じパッケージなので、1.3.47以上に上げれば2件とも直ります。
AWS API MCP Server:ポリシー確認が飛ばされる問題
AWS API MCP Serverは、AIアシスタントが利用者のAWSアカウントに対してAWS CLIのコマンドを実行できるようにするMCPサーバーです。特定のAWS操作を拒否したり確認制にしたりするセキュリティポリシー(security policy)を、利用者が任意で設定できます。
AWSの速報2026-063-AWSによれば、起動時にポリシー用のデータの読み込みに失敗すると、そのプロセスが動いている間ずっと要求ごとのポリシー確認が飛ばされたまま動きます。その結果、ポリシーで止めたはずの操作が止まらないことがあります。
一方で、速報はIAMの権限には影響しないと明記しています。
IAM permissions on the configured credentials remain in effect and are unaffected.(訳)設定した認証情報のIAM権限はそのまま有効で、影響を受けません。
深刻度は、第三者のデータベースOSVの参考値でCVSS v3.1が7.0、v4が7.3(どちらもHigh)です。
AWS API MCP Server:ファイルアクセス制限が回避される問題
同じAWS API MCP Serverには、AWS CLIのコマンドが手元のファイルをどこまで扱えるかを決める設定があります。既定は作業フォルダ(workdir)の中だけに限り、no-accessにするとファイルの指定を全て禁止できます。
AWSの速報2026-007-AWSによれば、この制限が回避され、手元の任意のファイルの中身がMCPクライアント側に見えてしまうおそれがありました。この件について、速報は更新以外の回避策を示していません(Workaroundsの欄は「No workarounds.」)。
HealthLake MCP Server:認証情報が外へ送られるおそれ
HealthLake MCP Serverは、AWS HealthLakeのFHIR(医療データの標準形式)データストアを扱うMCPサーバーです。AWSの速報2026-054-AWSによれば、次のページを取る処理で行き先が正規のHealthLakeの窓口かを確かめておらず、AWSの一時的な認証情報が外部へ送られるおそれがありました。
Amazon MQ MCP Server:接続先が差し替えられるおそれ
Amazon MQ MCP Serverでは、RabbitMQのブローカーへ接続するツールの接続先ホスト名が、AIに読ませた文章に紛れた指示(プロンプトインジェクション)などで差し替えられる問題がありました。AWSの速報2026-070-AWSによれば、その場合にブローカーの認証情報やOAuthのアクセストークンが外部へ送られるおそれがあります。
自分が影響を受けるかの確かめ方
確かめるのは、入れているMCPサーバーの名前とその版の2点です。マネージドのAWS MCP Serverだけを使っている人は、ここから先の作業は要りません。
使っているMCPサーバーの名前を確かめる
Claude Code・Kiro・CursorなどのMCP設定を開き、登録しているMCPサーバーの起動コマンドを見ます。次のパッケージ名が入っていれば、今回の速報の対象です。
awslabs.aws-api-mcp-serverawslabs.healthlake-mcp-serverawslabs.amazon-mq-mcp-server
起動先が mcp-proxy-for-aws とAWSのURLなら、マネージド版につないでいる形です。
インストールされている版を確かめる
pipで入れている場合は、パッケージ名を指定して版を表示します。表示された「Version」を、上の一覧の影響する版と見比べてください。
pip show awslabs.aws-api-mcp-serveruvxで起動している場合は、設定ファイルのパッケージ名の後ろに @1.3.40 のような版の指定があるかを見ます。版を固定していればその数字が使われている版です。指定がない場合は手元に保存された版がそのまま使われることがあるので、版を明記しておくと確実です。
影響があった時の対処
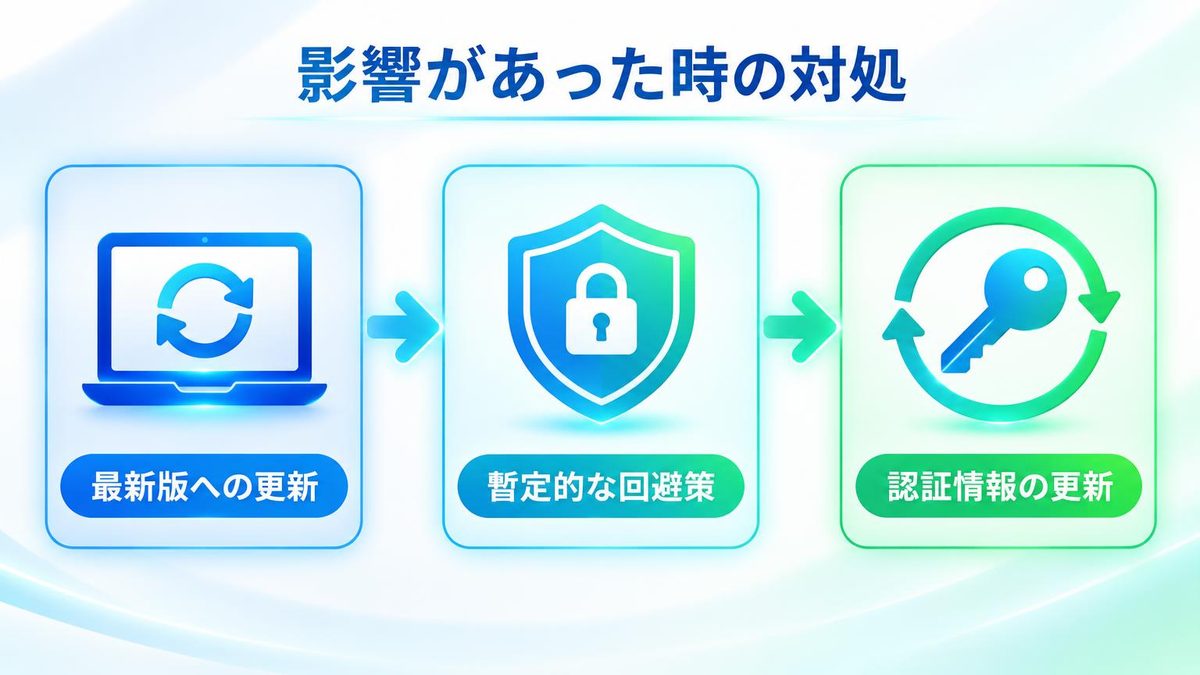
影響する版を使っていた場合は更新を最優先にし、すぐ更新できない間だけAWSが示した回避策をとります。
手順1:直った版以上に更新する
pipで入れている場合は、パッケージを最新版に上げます。HealthLake・Amazon MQも、パッケージ名を置き換えて同じように更新します。
pip install --upgrade awslabs.aws-api-mcp-serveruvxで版を固定している場合は、設定ファイルの版の数字を直った版以上に書き換え、AIエージェント側でMCPサーバーを再起動します。速報はどれも、フォーク(複製して改造したもの)にも修正を取り込むよう求めています。
手順2:更新できない間はAWS公式の回避策をとる
速報が示している回避策は、MCPサーバーごとに違います。どれも更新までのつなぎで、更新の代わりにはなりません。
- AWS API MCP Server(16584):作業に必要な範囲だけの最小権限のIAM認証情報(例:ReadOnlyAccessのロール)を使う。通信が不安定な状態で起動した場合は、通信が戻ってから1回再起動する
- AWS API MCP Server(4270):回避策なし。更新のみ
- HealthLake MCP Server:IAMポリシーを
Resource: "*"ではなく最小権限にする。--readonlyフラグを安全の境界として頼らない - Amazon MQ MCP Server:ブローカー接続の2つのツールを自動承認にせず、実行前に接続先ホスト名を目で確かめる
HealthLakeの --readonly は、書き込み系のツールを止めるMCPサーバー内の仕組みで、IAMの制御ではありません。速報は、漏れた認証情報は与えた権限をそのまま持つと説明しています。
Amazon MQで接続先を確かめるときは、<broker_id>.mq.<region>.on.aws というAmazon MQの正規の形と合わなければ拒否します。
手順3:認証情報の入れ替えが勧められているものは入れ替える
Amazon MQ MCP Serverは、更新のあとにブローカーの認証情報を入れ替えるよう速報が勧めています。影響する版で接続していた人は、更新とあわせて作業してください。
HealthLake MCP ServerをSTSのロールで動かしていた場合は、影響する版を使っていた心当たりがあれば、ロールの認証情報の入れ替えを検討するよう書かれています。
AWSのMCPを使い続けてよい?安全に使う設定
4件とも直った版が出ており、更新すれば解消します。そのうえで、速報の回避策に繰り返し出てくるのがMCPサーバーの中の制限より、IAMの権限が最後の守りという考え方です。
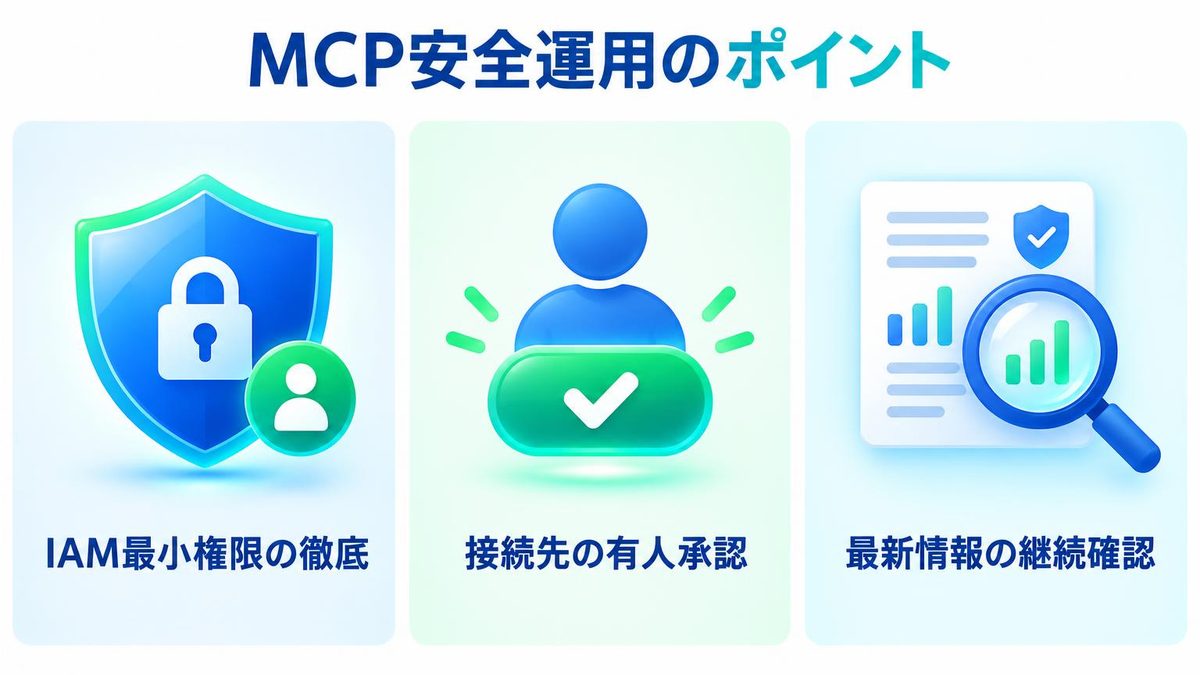
IAMの最小権限が最後の守り
16584ではMCPサーバーのポリシー確認が飛ばされても、IAMの権限はそのまま効きました。逆に言えば、MCPサーバーに渡す認証情報に広い権限を与えていると、中の制限が外れたときにその権限がそのまま使われます。
MCPサーバー用には、作業に必要なサービスと操作だけを許すロールを別に作り、管理者権限の認証情報を渡さないのが基本です。
接続先を変える操作は自動承認にしない
Amazon MQの件は、AIが読んだ文章をきっかけに接続先が差し替えられる型でした。AIエージェントの設定でツールを自動承認にしていると、利用者が接続先を見る機会がなくなります。
接続先や送り先を引数に取るツールは自動承認から外し、実行前に引数を確かめる運用にしておくと安心です。
ほかのMCPも脆弱性を確かめたい時
AWS以外のMCPサーバーにも、公表された脆弱性があります。使っているツールの名前で、公表済みの脆弱性と直った版を引けるようにまとめています。
関連記事:MCPサーバーのセキュリティは大丈夫?MCP対応ツールの脆弱性チェック
まとめ
- AWSが2026年に出したMCPの速報4件は、どれもawslabsのオープンソースのMCPサーバーが対象
- AWSが運営するマネージドのAWS MCP Serverは、今回の4件の対象ではない
- AWS API MCP Serverは1.3.47以上、HealthLakeは0.0.14以上、Amazon MQは2.0.24以上に更新する
- Amazon MQは更新後にブローカーの認証情報を入れ替える
- MCPサーバーに渡すIAMの権限を絞り、接続先を変えるツールは自動承認にしない
まずはMCP設定のパッケージ名と版を確かめ、該当すれば更新してください。