Claude Codeは会社に監視される?管理者に見える範囲
 AIエージェントナビ編集部
会社の契約でClaude Codeを使っていると、入力したプロンプトや書かせたコードが上司や情報システム部門に見えていないかが気になります。結論から言うと、既定の設定なら管理者の分析画面に会話の中身は出ません。ただし利用量と費用は人ごとに見えており、中身が会社へ渡る経路も3つあります。公式ドキュメントで整理します(2026年10月27日時点)。
Claude Codeが会社に見えるかは設定で決まる
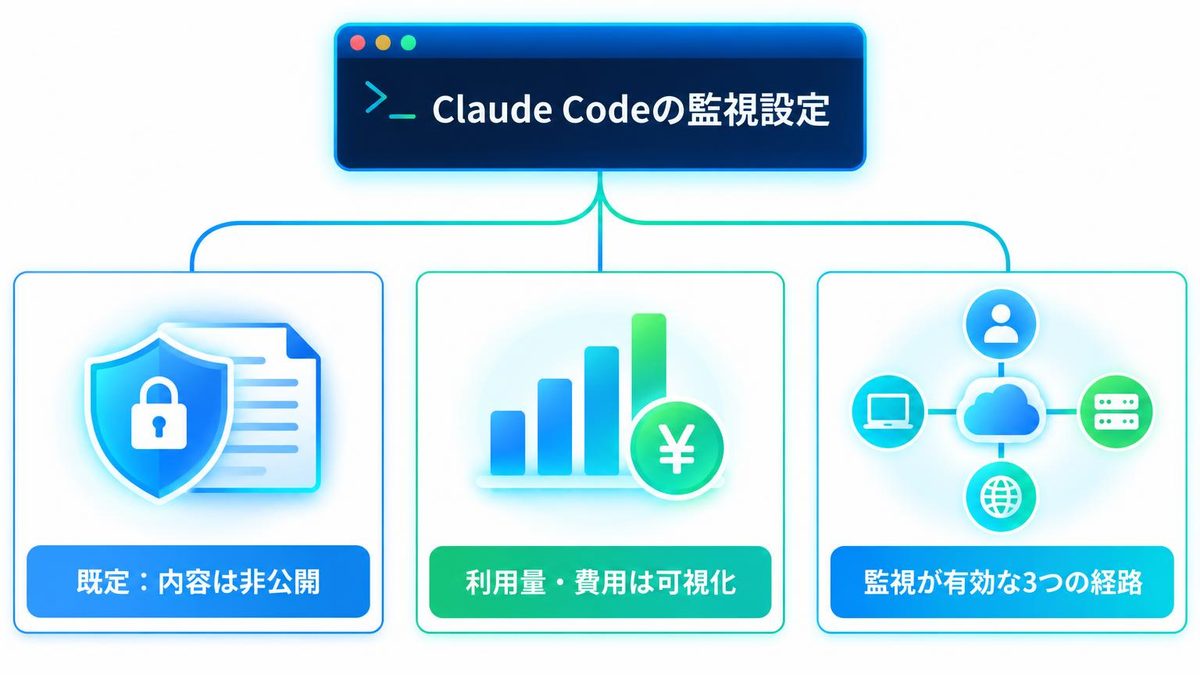
結論:既定では会話の中身は管理者に見えない
Claude Code公式の監視(Monitoring)ページは、プライバシーの節で次のように書いています。
User prompt content is not collected by default.(訳)ユーザーのプロンプトの内容は、既定では収集されない。
既定で記録されるのはプロンプトの長さだけで、ファイルの中身やコードの断片も含まれません。ただし会社が設定を変えれば記録できます(経路②)。
ただし利用量と費用は人ごとに見えている
どれだけ使ったかは管理者の画面に並びます。
- 利用の回数:1日の利用者数とセッション数
- コードの量:Claude Codeが書いて受け入れられた行数
- 費用:人ごとのトークン数と利用額
会社が利用を数字で管理するための標準機能です。
中身が会社へ渡る経路は3つ
会話の中身が会社へ渡るのは、①EnterpriseプランのCompliance API、②会社が配るOpenTelemetry(利用データを外部へ送る仕組み)の設定で本文の記録をオンにした場合、③社内のゲートウェイ(中継サーバー)を通して接続している場合、の3つです。どれも会社側の設定で決まります。
管理者の分析画面に出る数字
ダッシュボードに出る項目
TeamとEnterpriseの組織には、Claude Code専用の分析画面(claude.ai/analytics/claude-code)があります。公式の分析ページによると、見られるのはAdminとOwnerの権限を持つ人です。表示されるのは、受け入れたコードの行数(Lines of code accepted)、提案の受け入れ率(Suggestion accept rate)、1日の利用者数とセッション数です。
GitHub連携でPRまで紐づけられる
会社がGitHub連携(公開ベータ)を設定すると、マージされたプルリクエスト(PR)のうち、Claude Codeが書いた行を含むものの数と行数が出ます。該当PRにはGitHub上で「claude-code-assisted」のラベルが付き、照合にはマージ日の21日前から2日後までのセッションが使われます。
リーダーボードとCSVの書き出し
分析画面には、利用量の上位10人を並べるリーダーボードがあります。「Export all users」を押すと、全員分のPR数と行数をCSVで書き出せます。
利用料レポートは人ごと・製品ごと
Claudeの公式ヘルプによると、利用分析から書き出す利用料レポート(spend report)は、1行が「1人×1モデル」の利用量です。列には製品(Chat・Claude Code・Coworkなど)があり、Claude Codeでどれだけ使ったかが人ごとに分かります。
見られるのはTeamではOwnerとPrimary Owner、EnterpriseではOwner・Primary Owner・Admin(Adminは費用の画面を除く)です。
誰に何が見えるかの対照表
| 仕組み | 見えるもの | プロンプトの中身 | 見られる人 |
|---|---|---|---|
| 分析画面 | 行数・利用者数・PR数 | 見えない | Admin・Owner |
| 利用料レポート | 人ごとのトークン数と利用額 | 見えない | Owner・Primary Owner |
| Compliance API(Enterprise) | 会話の記録・メールアドレス | 見える | 有効化はPrimary Ownerのみ |
| OpenTelemetry(既定) | 回数・費用・時間・メールアドレス | 見えない | 会社の収集サーバーの担当者 |
| OpenTelemetry(本文の記録オン) | プロンプト・応答・コマンドまで | 見える | 会社の収集サーバーの担当者 |
経路①:EnterpriseのCompliance API
会話本文とツールの中身まで取り出せる
Compliance APIは、監査などのために会社が利用記録を取り出す仕組みです。Anthropicの公式記事(2026年8月11日公開)で、対象がClaude Code(CLIとデスクトップアプリ)へ広がりました。8月26日の更新で正式提供になっています。
The new session endpoints return a consolidated, server-hosted transcript for each Cowork and Claude Code session, so prompts, responses, and tool activity come back together in a single session record.(訳)新しいセッション用の窓口は、CoworkとClaude Codeの各セッションについてサーバーに保存された記録をまとめて返し、プロンプト・応答・ツールの動きが1つのセッション記録としてそろって返ってくる。
取り出せるのはプロンプトと応答、ツール呼び出し(WebとMCP)、スキルや成果物の中身で、ユーザーIDとメールアドレス、時刻が付きます。
有効にできるのはプライマリオーナーだけ
Compliance APIの公式ヘルプは、有効にできる人を次のように限定しています。
For Claude Enterprise organizations, only your organization's Primary Owner can enable the Compliance API, from Organization settings > API.(訳)Claude Enterpriseの組織では、Compliance APIを有効にできるのはその組織のプライマリオーナーだけで、[組織設定]→[API]から行う。
Admin権限の人には設定画面自体が表示されません。最上位の管理者が有効にしていれば、Claude Codeの会話は会社が取り出せる状態です。
対象外の使い方とTeamプランの扱い
公式記事によると、クラウドで動くClaude Code on the web、Claude Platform経由のClaude Code、Amazon Bedrock・Google Cloud・Microsoft Foundryで動かしたセッションは対象外です。
ヘルプによるとCompliance APIはEnterpriseプラン向けで、Teamプランでは使えません。一方、TeamとEnterpriseのプライマリオーナーができる「組織データの書き出し」にClaude Codeの会話が含まれるかは、公式ヘルプに明記がありません。
関連記事:Claudeの履歴は会社にバレる?本文が見られる条件と手順
経路②:会社が配るOpenTelemetry設定
既定で送られるのは回数・費用・時間
管理者は管理設定(managed settings)で、全員のパソコンに同じOpenTelemetryの設定を配れます。送り先は会社が用意したサーバーで、Anthropicには送られません。
既定で送られるのは、セッション数・変更した行数・PR数・コミット数・費用・トークン数・コード編集の許可と拒否の回数・作業時間の8種類です。どの記録にも組織IDとアカウントIDが付き、ログインしていればメールアドレスも付きます。
入力内容は既定で伏せられている
既定の設定では、プロンプトの本文、Claudeの応答、実行したコマンドの中身は伏せられ、長さや回数だけが送られます。冒頭で引用した「既定では収集されない」はこの仕組みのことで、会社が追加の設定をしていない場合に限られます。
設定ひとつで本文や会話全体まで記録できる
本文を記録に加える設定は次のとおりです。どれも既定はオフで、値に「1」を入れるとオンになります。
| 設定(環境変数) | オンにすると記録されるもの |
|---|---|
| OTEL_LOG_USER_PROMPTS | プロンプトの本文 |
| OTEL_LOG_ASSISTANT_RESPONSES | Claudeの応答の本文 |
| OTEL_LOG_TOOL_DETAILS | 実行したコマンド、ファイルのパス |
| OTEL_LOG_TOOL_CONTENT | ファイルの中身、コマンドの出力 |
| OTEL_LOG_RAW_API_BODIES | APIで送受信した本文そのもの |
最後の設定について、公式ページは次のように説明しています。
Bodies include the entire conversation history.(訳)本文には会話の履歴全体が含まれる。
管理設定は個人の設定で上書きできない
管理設定の公式ページによると、会社が配る管理設定は他のどの設定よりも優先されます。ユーザー・プロジェクト・ローカルの設定では上書きできません(一部のセキュリティ上の例外を除く)。配り方は、MDM(端末管理ツール)、各パソコンに置く設定ファイル、claude.aiの管理画面からの配信の3通りです。また、リポジトリの .claude/settings.json に書かれたOpenTelemetryの送り先は無視されます。
経路③:社内ゲートウェイと会社のパソコン
ゲートウェイ経由なら通信は会社の中継を通る
公式のゲートウェイ接続ページによると、LLMゲートウェイは組織が運用する、Claude Codeとモデル提供元のあいだの中継です。使っている場合、Claude Codeは個人のclaude.aiログインではなく、組織が発行した認証情報で接続します。接続先と認証情報は管理設定で配れるため、本人が何も設定していなくても有効なことがあります。中継で何を記録するかは、ゲートウェイの製品と会社の設定によって異なります。
会話の記録は自分のパソコンに30日残る
Claude Codeは、セッションを再開できるように会話の記録を ~/.claude/projects/ の下にプレーンテキストで保存します。保存期間は既定で30日で、cleanupPeriodDays という設定で変えられます。
会社のパソコンであれば、端末の管理権限を持つ人がこの記録を読める可能性があります。外へ送られていないことと、誰にも見られないことは別の話です。
関連記事:Cursorの履歴は会社にバレる?見える範囲とコードの扱い
今すぐ確認する3つの手順
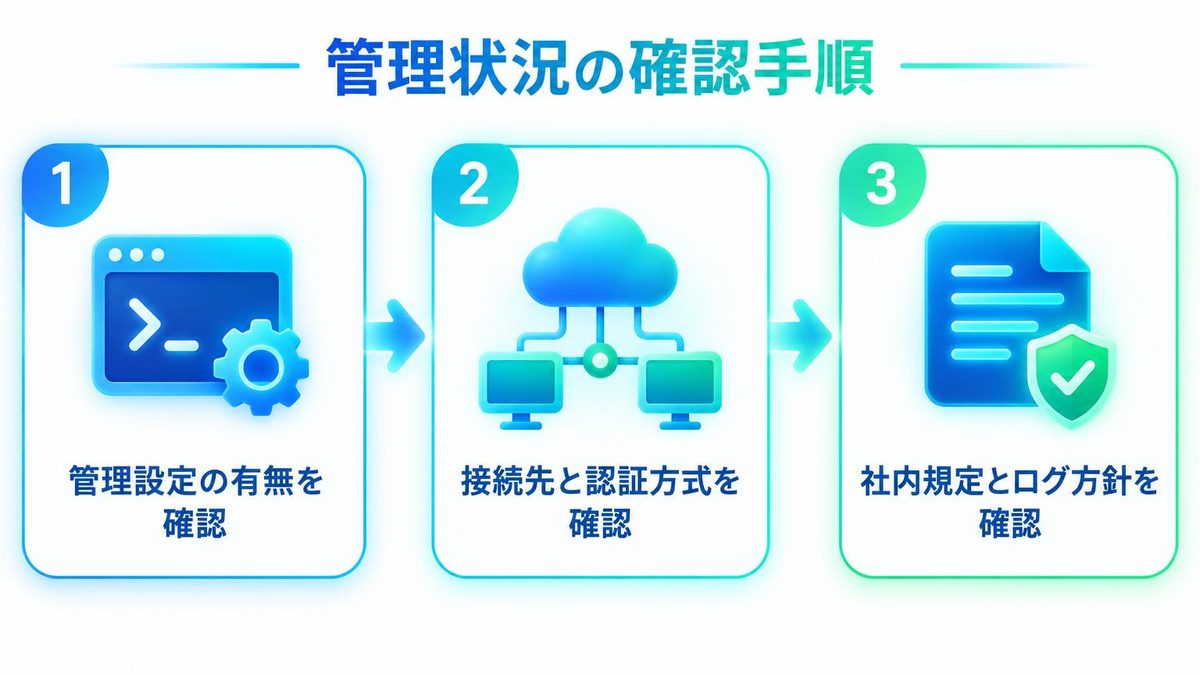
手順1:/statusで管理設定の有無を見る
Claude Codeを起動して /status を実行し、「Setting sources」の行を見てください。「Enterprise managed settings」と出ていれば、会社の管理設定が入っています。公式によると、管理者がOpenTelemetryの設定を全員に配るのも、この管理設定の仕組みです。
手順2:接続先とログイン方法を確かめる
同じ画面に「Anthropic base URL」の行があれば、接続先が社内ゲートウェイなどに設定されています。認証の欄に ANTHROPIC_AUTH_TOKEN・ANTHROPIC_API_KEY・apiKeyHelper のいずれかが出ていれば組織が配った認証情報、「Login method」にclaude.aiのアカウントが出ていればclaude.aiのログインです。
手順3:社内のAI利用ルールを確認する
/status で分かるのは、管理設定の有無と接続先までです。本文の記録やCompliance APIを使っているかは画面に出ないため、社内のAI利用ルールを確認し、分からなければ情報システム部門に記録の範囲を尋ねてください。
まとめ:中身は設定次第、利用量は常に見えている
会社の契約で使うClaude Codeは、既定なら会話の中身は分析画面に出ませんが、利用量と費用は人ごとに見えています。中身が会社へ渡るのはCompliance API・本文記録をオンにしたOpenTelemetry・社内ゲートウェイの3つで、どれも会社側の設定次第です。まずは /status で管理設定と接続先を確かめてから使いましょう。