【比較検証】セキュリティMCPサーバー4選|安全なAI運用の選び方
 AIエージェントナビ編集部
AIエージェントの活用が進む中で、データの持ち出しや認証情報の漏洩といったセキュリティリスクに頭を抱えていないでしょうか。MCP(Model Context Protocol)サーバーを活用することで、AIと社内ツールを接続し、業務の手間を減らせます。
本記事では、セキュリティ関連のサービスとAIをつなぐ主要なMCPサーバーを、導入難易度や提供元とあわせて解説します。
MCPサーバーとは?セキュリティ MCP サーバー 比較との連携で何が変わるか
MCPサーバーの基本概念
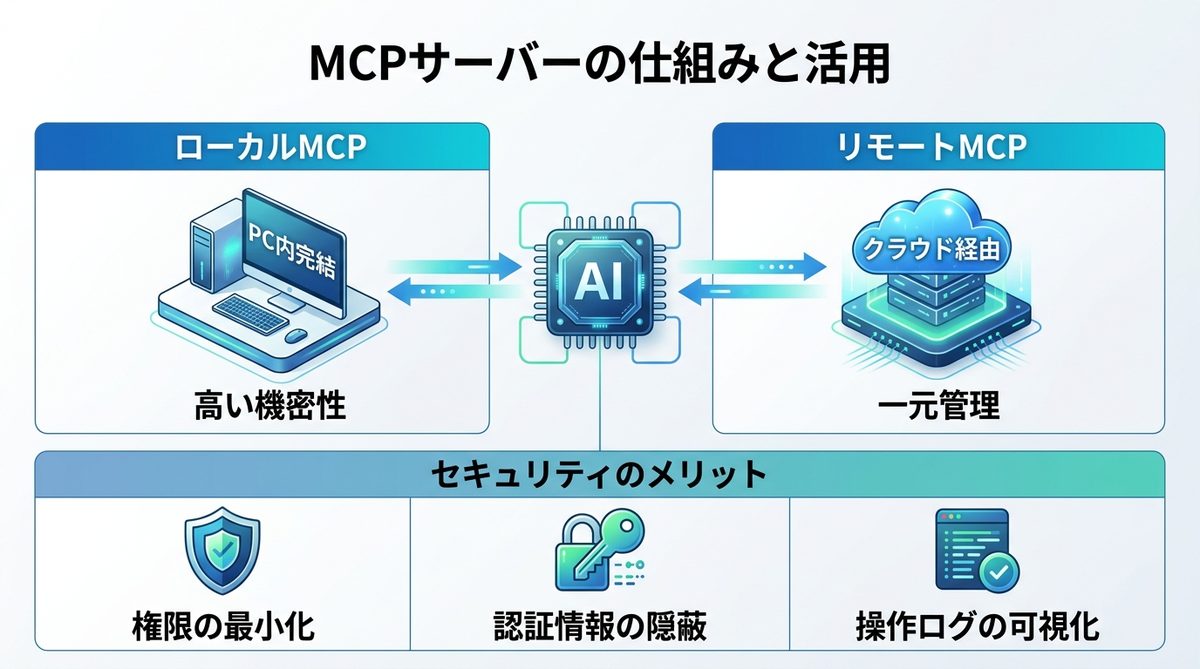
MCPサーバーは、例えるなら「AIと外部ツールをつなぐための合鍵管理センター」のような存在です。これまでAIクライアントごとに個別に設定していたデータベースやAPIとの連携を、プロトコルとして統一します。これにより、AIは必要な権限の範囲内で安全にデータにアクセスできるようになり、情報の断片化を防ぎつつ、AIの操作性を飛躍的に向上させることが可能となります。
ローカルMCPとリモートMCPの違い
ローカルMCPとは
ローカルMCPは、ユーザー自身のPCやローカル環境内で完結する仕組みです。AIクライアント(Claude Desktopなど)が、PC上にインストールされたMCPサーバーと直接通信します。外部サーバーを介さないため、開発者が自分専用の環境でツールを自由にカスタマイズしたい場合に向きます。実行が速く、手元の環境だけで完結するのが特徴です。
リモートMCPとは
リモートMCPは、クラウド上に配置されたサーバーを経由してAIと外部リソースを接続する仕組みです。企業組織において複数のユーザーが同じAI環境を共有する際、一元管理が可能となります。ネットワーク経由でサービスにアクセスするため、PCの性能に依存せず、組織全体でのセキュリティポリシーを一括適用できるのが強みです。
どちらを選ぶか
「個人開発や単独での業務効率化」が目的であれば、手軽に始められるローカルMCPが候補になります。一方で、「チームや企業単位でAIを導入し、権限管理や操作ログの記録が必要」という場合は、リモートMCPの活用が必須となります。自身の利用シーンが個人の生産性向上なのか、組織のガバナンス確保なのかで判断してください。なお安全性そのものは接続方式では決まりません。提供元・認証方式・与える権限の範囲で判断してください。
セキュリティ MCP サーバー 比較との連携でできること
- 権限の最小化: AIが必要とする情報だけにアクセスを限定し、データ漏洩リスクを最小限に抑えます。
- 認証情報の隠蔽: APIキーやパスワードを直接入力せず、安全な保管場所から呼び出すことで、プロンプトへの混入を防ぎます。
- 操作ログの可視化: AIがどのツールをいつ操作したかを記録し、セキュリティ監査に対応した環境を構築できます。
MCPサーバー 比較一覧
| ツール名 | 接続方式 | 導入難易度 | 提供元 | 特徴 |
|---|---|---|---|---|
| 1Password Environments | ローカル | 中 | 公式 | 認証情報を実行時に注入 |
| Tadrill | リモート | 低 | 公式 | 標的型メール訓練の実施管理 |
| Josys | リモート | 中 | 公式 | IT資産とIDの管理運用 |
| Zscaler | ローカル | 高 | 公式 | ゼロトラスト設定の参照・確認 |
※「提供元」は、そのMCPを誰が開発・提供しているか(公式=サービス提供企業自身/企業・団体=別の法人・団体/個人開発)を示します。🔺は「導入前に自分で確認したい点」のサイン(危険という断定ではありません)。基準の詳細はMCPサーバーの選び方|当メディアの掲載・安全性の基準をご覧ください。
各ツールの詳細解説
1Password Environments(1Password)
出典:1Password Environments 公式サイト
MCPサーバーの概要・提供形態
1Password Environmentsは、開発者がAIを活用する際に、シークレット(APIキー等の秘密情報)を安全に管理するためのツールです。1Passwordアプリと統合されており、ローカル環境で動作するAIクライアントが安全に認証情報を取得できるよう設計されています。
対応クライアントとセットアップ難易度
Claude CodeやCursorなど、主に開発者が使用するコーディングエージェントに最適化されています。1Passwordのアカウントを保有していれば、簡単な設定で導入可能です。開発者のワークフローに最適化されているため、特別なインフラ知識がなくても導入しやすいのが特徴です。
できること・具体的な活用例
環境変数として管理していたAPIキーを、メモリ上へ安全に直接注入します。「GitHub APIを使ってリポジトリの最新のイシューを取得して」と指示するだけで、AIはハードコーディングされたキーを使うことなく、1Passwordから必要な認証情報のみを安全に受け取り作業します。
料金・無料枠との関係
1Password Businessなどのサブスクリプションプランに含まれる機能として提供されています。別途追加料金なしで利用できるため、既に組織で1Passwordを導入している場合は、開発環境への導入コストを最小限に抑えながらセキュリティを強化できます。
Tadrill(HENNGE株式会社)
MCPサーバーの概要・提供形態
Tadrillは、HENNGE株式会社が公式に提供する国産の標的型攻撃メール訓練サービス用MCPサーバーです。本ツールはリモート形式で提供されており、指定されたエンドポイントをAIエージェントに登録することで連携が可能です。
対応クライアントとセットアップ難易度
導入難易度は低であり、AIエージェントへの登録作業は非常にシンプルです。認証方式はTadrillへのログインおよび同意画面による認可で行われ、権限の絞り込みにも対応しているため、セキュリティ要件に合わせた柔軟な運用が可能です。
できること・具体的な活用例
標的型攻撃メール訓練における開封率やクリック率、報告率などの結果データをAI経由で効率的に取得可能です。また、従業員の報告メール詳細やeラーニング受講状況の集計、組織データの参照など、読み取り専用の機能を通じて管理者の分析業務を強力にサポートします。
料金・無料枠との関係
MCPサーバー自体の利用料金は無料となっております。なお、接続に使用するAIアシスタントやTadrill自体の利用環境については、利用企業側で別途用意する必要があります。
Josys(ジョーシス株式会社)
出典:Josys 公式サイト
MCPサーバーの概要・提供形態
ジョーシス株式会社が公式に提供する本MCPサーバーは、リモート接続方式を採用しています。国産のアイデンティティセキュリティ基盤「Josys」と連携し、Josysの「開発者」設定から発行するアクセストークンを用いて通信を行います。
対応クライアントとセットアップ難易度
Claude、ChatGPT(Web版・Desktop)、Cursorでの利用が確認されており、セットアップの導入難易度は中です。Josysのスーパーアドミン権限で発行したアクセストークンをヘッダーに指定して接続するため、設定手順を正確に行う必要があります。
できること・具体的な活用例
ユーザー、デバイス、アプリ、部署、拠点に関する一覧検索から作成・更新・削除まで幅広い操作が可能です。未使用ライセンスや退職者アカウントの洗い出しにも活用でき、公式では操作ミスを防ぐため、初回は参照系のコマンドでの動作確認が推奨されています。
料金・無料枠との関係
本MCPの利用や料金体系の詳細については、公式サイトで要確認となります。利用にあたってはジョーシスのサービス契約およびスーパーアドミン権限が前提となるため、環境の準備状況をご確認ください。
Zscaler(Zscaler, Inc.)
MCPサーバーの概要・提供形態
本ツールはZscaler, Inc.が公式に提供するMCPサーバーであり、ローカル環境で動作する仕組みを採用しています。現在はパブリックプレビュー段階として公開されており、公式から本番環境での利用を避けるよう案内されています。
対応クライアントとセットアップ難易度
導入難易度は高となっており、利用者はuvxやDockerを使用して自身の環境へ構築する必要があります。認証にはOneAPIのクライアントIDとシークレットを使用し、Zscalerの契約情報を基に環境を整える必要があります。
できること・具体的な活用例
ZIAやZPA、ZDXなどの製品設定や状態の参照・一覧取得が可能で、設定によりルールやアプリセグメントの作成・更新・削除にも対応できます。既定は読み取り専用で、書き込みは明示的な許可が必要です。また、削除操作には必ず人の確認が入ります。
料金・無料枠との関係
MCPサーバー自体はZscaler公式の公開リポジトリ(MITライセンス)から無料で入手できますが、使うにはZscalerの契約と、OneAPIの認証情報が必要です。MCPサーバー独自の料金の記載は公式資料にありません。
自社に合ったMCPサーバーの選び方
規模・技術レベル別の判断基準
導入する企業の規模やエンジニアのリソース状況に合わせて、以下の通り難易度と適性を整理しました。
・Tadrill:導入難易度=低。小規模からでも手軽に導入可能。
・1Password Environments:導入難易度=中。開発チームの認証管理を強化したい環境向け。
・Josys:導入難易度=中。Josysで社員のIDや端末を管理していて、スーパーアドミンが設定できる組織向け。
・Zscaler:導入難易度=高。Zscalerを契約済みで、設定や状態の確認をAIに任せたい組織向け(パブリックプレビューのため検証環境から)。
ユースケース別おすすめ
・Tadrill:教育と演習で従業員のセキュリティ意識を高める
・1Password Environments:開発環境のシークレット情報を安全に管理する
・Josys:社員アカウントや端末の台帳をAIから調べ、更新する
・Zscaler:ZIA・ZPAなどの設定や状態をAIから読み取って確認する
まとめ
MCPサーバーは、AIの利便性を損なうことなく、企業のセキュリティを一段引き上げるための強力な武器です。開発環境の認証情報保護には1Password Environments、従業員のセキュリティ訓練データの活用にはTadrill、社員のIDや端末の管理データをAIから扱いたい場合はJosys、Zscalerの設定や状態をAIから確認したい場合はZscaler(パブリックプレビュー)と、目的に応じたツール選定が重要となります。ぜひ自社の運用フェーズに合わせ、最適な環境構築を今すぐ始めてみてください。